Jamieson O'Reilly(@theonejvo)가 2026-11-07 19:50 KST(10:50 UTC) X에 올린 게시물이다. 그는 보안 연구 회사가 승인 없이 들어온 일을 알린 Anthropic 안내 메일을 두고, 승인 없는 접근은 해킹이라고 항의한다. Anthropic 직원 Lydia Hallie는 이 메일이 2026-10-26 Washington Post가 보도한 Cathedral 사건을 알린 것이라고 답했다. 메일 캡처로 확인되는 인용은 원문과 맞는다. 저자가 모순으로 묶은 두 인용은 공개된 캡처에 없다.
저자가 문제 삼는 것은 침입 자체보다 그 침입을 고객에게 알린 메일의 문장이다. 프로필에 해커이자 Dvuln 창업자로 소개된 Jamieson O'Reilly(@theonejvo)는 2026-11-07 19:50 KST(10:50 UTC)에 메일 캡처 3장을 붙여 X에 이 글을 올렸다. 저자의 인용에 따르면 메일은 이 접근을 '보안 시험'이라 부른다. 저자는 승인 없는 시스템 접근에는 해킹이라는 이름이 있다고 반박한다. 누구 정보가 열람됐는지 확인할 수 없다는 문장과 위험이 높아졌다고 볼 이유가 없다는 문장이 한 메일에 함께 있다는 점도 짚는다. 상대 회사가 데이터를 지웠다는 서면 확약을 저자는 '새끼손가락 약속'이라고 부른다.
글 후반은 고객으로서의 불만이다. 저자는 접근 자체보다 아이러니가 거슬린다고 쓴다. 그는 글을 올린 시점까지 6개월 동안 API 크레딧에 5만 달러 넘게 썼다고 밝힌다. Anthropic 팀에 낸 보안 연구 협업 제안에는 답이 없었다고 한다. 그는 그 제안을 고객에게 개인정보 통지를 보내게 만들지 않는 '진짜 연구'라고 부른다. 글은 변화가 없으면 자신과 고객사의 토큰 지출을 OpenAI로 옮기는 것을 고려한다는 문장으로 끝난다.
메일은 접근한 회사의 이름을 적지 않는다. Anthropic 직원 Lydia Hallie는 6시간 28분 뒤 답글에서 이 메일이 Cathedral의 무단 접근을 다룬다고 밝혔다. Hallie에 따르면 그 접근은 Anthropic이 쓰는 서드파티 소프트웨어를 거쳤다. 이런 통지는 보통 상대 업체 이름을 적지 않는다는 설명도 덧붙였다. 워싱턴포스트(Washington Post, WaPo)는 이 사건을 글보다 12일 앞선 2026-10-26에 보도했다. 저자는 Hallie에게 '확인해 줘서 고맙다'고 답했다.
멘탈 모델
통지 메일은 성격이 다른 두 물음에 따로 답한다.
'누구 정보를 봤나'에는 확인할 수 없다고 답한다. '앞으로 오용될까'에는 상대 회사의 서면 삭제 확약과 지금까지 오용 증거가 없다는 조사 결과로 답한다.
저자가 따로 올린 세 질문 가운데 마지막은 이 보증이 서면 확약 하나뿐이냐고 묻는다.
권장 읽기 순서
Executive Summary에서 글타래 전체의 주장을 먼저 본다. 글과 답글이 14시간 넘게 흩어져 올라와서 한자리에서 보는 편이 빠르다.
원본 (완역)에서는 본문보다 메일 캡처 3장을 먼저 읽는다. 캡처에 파란색으로 표시된 두 문장이 본문 2번·3번 항목의 인용과 맞물린다. 본문이 옮긴 '보안 시험' 대목과 '위험이 높아졌다' 대목은 캡처에 보이지 않는다.
답글은 시각 순서로 읽는다. 저자는 13:23 UTC 답글에서 이미 보도된 사건으로 보인다고 쓴다. 15:29 UTC 답글은 세 질문이다. Hallie의 답은 17:19 UTC에 달린다.
팩트체크에서 저자의 주장과 사건 경위가 출처로 어디까지 확인되는지 본다. 침입에 걸린 시간부터 설명이 갈린다. WaPo가 전한 Cathedral 보고서는 AI 에이전트를 12시간 미만 돌려 접근 경로를 찾았다고 적는다. Anthropic Frontier Red Team 책임자 Logan Graham은 2026-10-26 정정 글에서 며칠에 걸친 시도가 있었다고 썼다.
선행 개념
개인정보 유출 통지 메일 — 회사가 고객 정보에 무단 접근이 있었음을 안 뒤 영향받은 고객에게 보내는 공지다. 이 메일의 제목은 'Notice Regarding Your Organization's Account Information'이다. 메일은 조직 앞으로 왔다. 조직이 구성원에게 알리기를 원할 경우에 대비해 '신중을 기하는 차원에서' 보낸다고 메일은 밝힌다. 노출 범위로는 이름·이메일 주소 같은 연락처를 든다. 엔터프라이즈 Claude 계정이면 계정 ID·조직 ID·요금제 등급·사용량·지출 지표가 더해진다.
Claude와의 대화 내용, 비밀번호, 결제 카드와 은행 계좌 정보는 포함되지 않았다고 메일은 적는다. 신고처는 '관련 한국 당국'이라고만 쓴다. 왜 한국 당국인지는 메일도 Hallie의 답글도 설명하지 않는다.
버그 바운티와 세이프 하버 — 버그 바운티(bug bounty)는 외부 연구자가 취약점을 찾아 신고하면 회사가 보상하는 프로그램이다. 세이프 하버(safe harbor)는 정해진 범위와 규칙을 지킨 시험에 회사가 법적 책임을 묻지 않겠다는 약속이다. WaPo는 Cathedral이 외부 보안 전문가에게 시스템 시험을 열어 둔 Anthropic 프로그램 아래서 Anthropic을 시험했다고 보도했다. Graham은 같은 정정 글에서 이 건이 서드파티 악용과 데이터 접근을 포함해 세이프 하버 정책 범위 밖이었다고 썼다. 저자가 옮긴 메일 문구도 이 접근을 '스스로 나서서, 우리 승인 없이' 한 시험이라고 적는다. 저자가 다투는 것은 그런 접근을 '보안 시험'이라고 부르는 이름이다.
서드파티 소프트웨어를 거친 접근 — 회사가 업무에 쓰는 외부 업체 소프트웨어의 취약점을 거쳐 그 회사 데이터에 닿는 경로다. WaPo는 Cathedral이 관리·영업 업무용 비즈니스 소프트웨어의 취약점을 이용했다고 보도했다. WaPo에 따르면 이 소프트웨어는 Anthropic 말고도 많은 회사가 쓴다. Cathedral 보고서는 보안상 이유로 업체 이름을 밝히지 않았다고 WaPo는 전한다. Graham은 악용된 서드파티 취약점이 2개였다고 썼다.
통지 메일은 이 사건에서 고객 정보 부분만 다룬다. WaPo가 인용한 Cathedral 보고서 초안은 회의 녹취록, 급여·채용 제안 내역, 첨단 AI 모델을 논의한 Slack 메시지로 가는 경로를 찾았다고 적는다. WaPo에 따르면 Anthropic은 성명에서 영업·인사·IT 시스템의 '제한된 일부'에 접근이 있었다고 확인했다. Graham은 모델 가중치나 Claude 대화 같은 가장 민감한 시스템에는 근처에도 미치지 못했다고 썼다.
CVP — 저자는 로그 기록을 허용하는 방식으로 CVP에 기여한다고 쓴다. 글과 답글 어디에도 CVP의 원래 이름은 나오지 않는다.
본문이 부른 계정 — 본문 첫 줄은 세 계정을 부른다. @DarioAmodei는 Anthropic CEO Dario Amodei다. @TheAmolAvasare는 프로필에 Anthropic Head of Growth로 소개된 Amol Avasare다. @boris는 Boris Veldhuijzen van Zanten의 계정이다. Anthropic의 Boris Cherny(@bcherny)와 다른 사람이다. 저자의 이후 답글에는 @bcherny가 따로 붙는다.
점검 질문
통지 메일이 노출됐다고 적은 정보와 포함되지 않았다고 적은 정보는 각각 무엇인가? WaPo가 전한 Cathedral 보고서의 접근 경로와 견주면 메일은 사건의 어느 부분을 다루나?
메일은 '누구 정보를 봤나'와 '앞으로 오용될까'에 각각 어떤 근거로 답하나? 저자의 2번·3번 질문은 그 답의 어디를 겨냥하나?
저자가 '해킹'이라 부른 접근을 Graham과 WaPo는 Anthropic의 버그 바운티 프로그램과 어떤 관계로 설명하나?
Executive Summary
Anthropic의 무단 접근 안내 메일이 해킹을 해킹이라 부르지 않는다는 Jamieson O'Reilly의 항의
보안 창업자 Jamieson O'Reilly는 Anthropic이 보낸 무단 접근 안내 메일이 허가 없는 침입을 해킹이라 부르지 않는다고 비판한다. 그는 2026-11-07 19:50 KST(10:50 UTC) @theonejvo 계정으로 X에 올린 게시물에 그 메일의 캡처 세 장을 붙였다. 그가 옮긴 문구에 따르면 메일은 특정인의 정보가 열람됐는지 확인할 수 없다고 한다. 같은 메일이 위험이 높아졌다고 볼 이유도 없다고 한다. 그는 이 둘을 한 메일 안의 모순으로 읽는다. 게시물은 실질적 변화가 없으면 자신과 고객사의 토큰 지출을 모두 OpenAI로 옮기는 방안을 검토한다는 말로 끝난다.
신뢰도 B — 메일 캡처로 확인되는 인용과 사건 사실은 1차 출처와 맞는다. ‘모순’ 비판이 기대는 인용 두 개는 공개된 메일 화면에 없다. 판정 31건의 근거는 팩트체크 블록에 있다.
메일 캡처에는 접근한 회사의 이름이 없다. 게시 6시간 28분 뒤 Anthropic 직원 Lydia Hallie가 답글에서 그 회사를 Cathedral로 밝혔다. Hallie는 메일이 2026-10-26에 알려진 Cathedral의 무단 접근을 다룬다고 썼다. 그날 Washington Post(WaPo)가 이 건을 단독 보도했다. 저자의 게시물은 그 보도 12일 뒤에 나왔다. 저자는 2026-11-08 00:49 UTC “확인해 줘서 고맙다(Thanks Lydia for confirming)”고 답했다.
저자가 따옴표로 옮긴 메일 문구 네 개 가운데 둘은 첨부한 캡처 세 장에 보이지 않는다. “자체 판단으로, 우리 허가 없이 벌인 보안 시험”과 “당신의 위험이 높아졌다고 볼 이유가 없다”가 그 둘이다. 그의 해킹 명칭 비판은 앞 문구에 기댄다. 모순 지적은 뒤 문구에 기댄다.
Hallie의 답글은 회사 이름과 접근 경로를 채웠다. 저자가 후속 답글에서 물은 법 집행기관 신고 여부는 다루지 않는다. 접근이 허가 범위 안의 시험이었는지를 두고 Anthropic 측 발언과 WaPo가 전한 Cathedral 보고서는 엇갈린다. 저자의 해킹 판정은 허가가 없었다는 전제 위에 선다. 메일 캡처는 이 접근을 무단 접근으로 적는다.
저자
Jamieson O'Reilly는 X 프로필에서 자신을 해커(Hacker)로 소개한다. 소개란에는 @d_vuln 창업자, @tryaether_ai의 프런티어 공격·방어(Frontier offense & defence), @getprivt의 개인정보 보호 기술 개발이 적혀 있다. 팔로워는 2만 3,941명이다(2026-11-08 기준).
형식
본글은 영어 1,424자짜리 X 긴 글이다. 메일 캡처 사진 3장이 붙어 있다. 저자는 본글 아래에 자기 답글 2개를 이었다. 다른 이용자의 답글 8개에도 답글을 달았다. 그중 하나가 Anthropic 직원의 답글이다.
호출
본문 첫 줄은 @DarioAmodei, @boris, @TheAmolAvasare를 부른다. Dario Amodei는 Anthropic CEO다. Amol Avasare의 프로필 소개는 “Head of Growth @AnthropicAI”다. @boris는 Boris Veldhuijzen van Zanten의 계정이다. Anthropic의 Boris Cherny는 @bcherny를 쓴다. 저자의 후속 답글들은 @bcherny를 따로 태그한다.
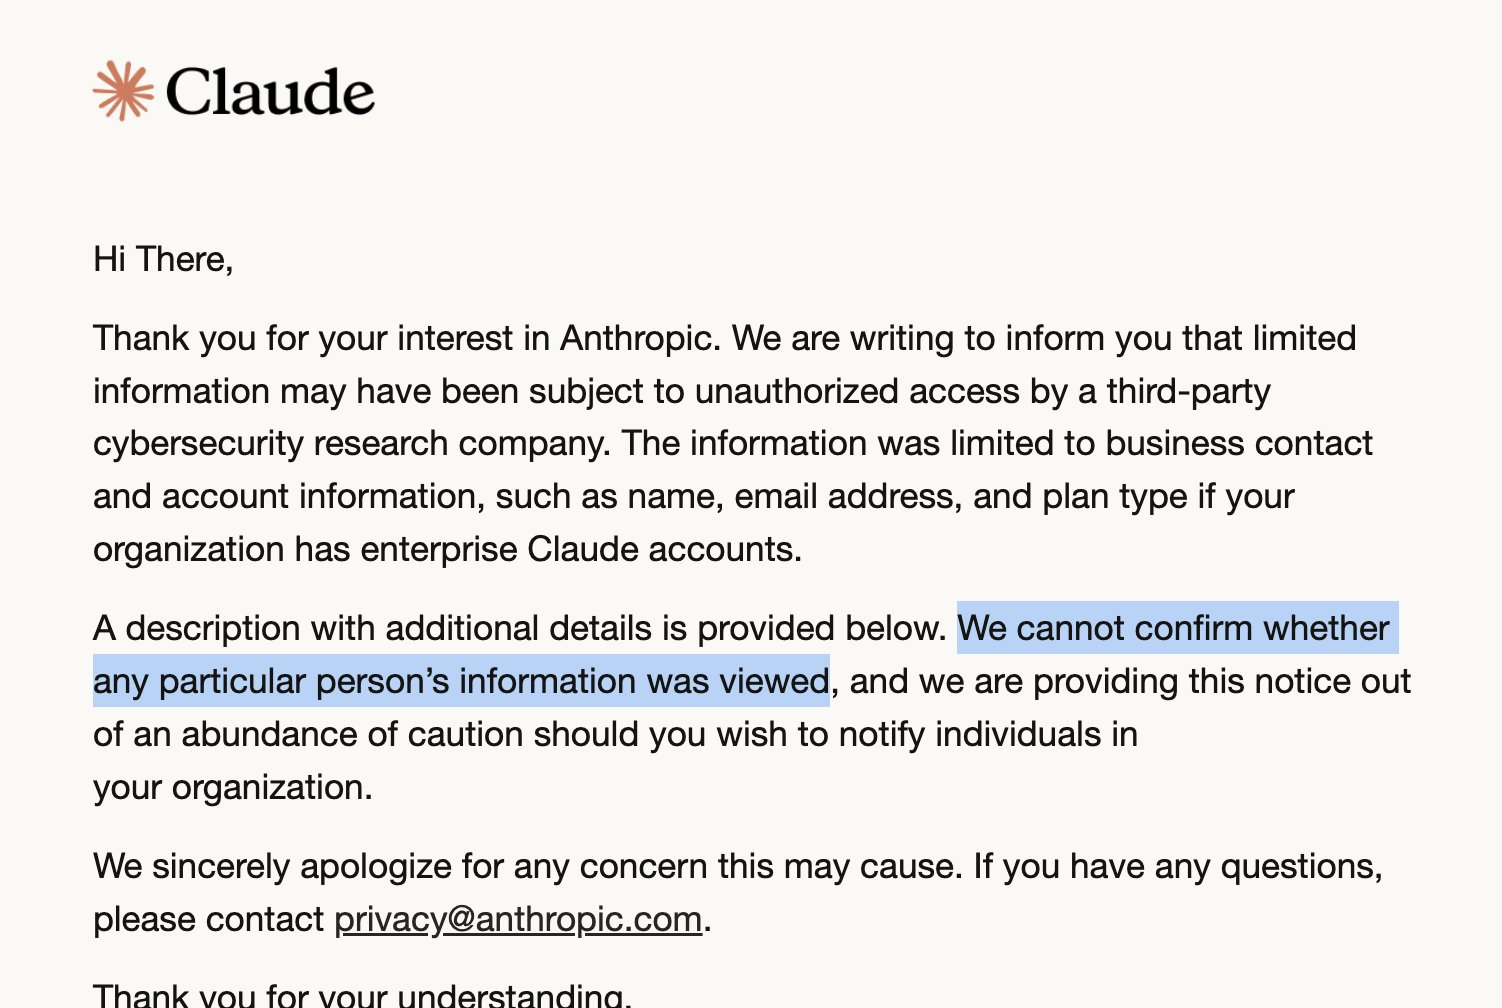
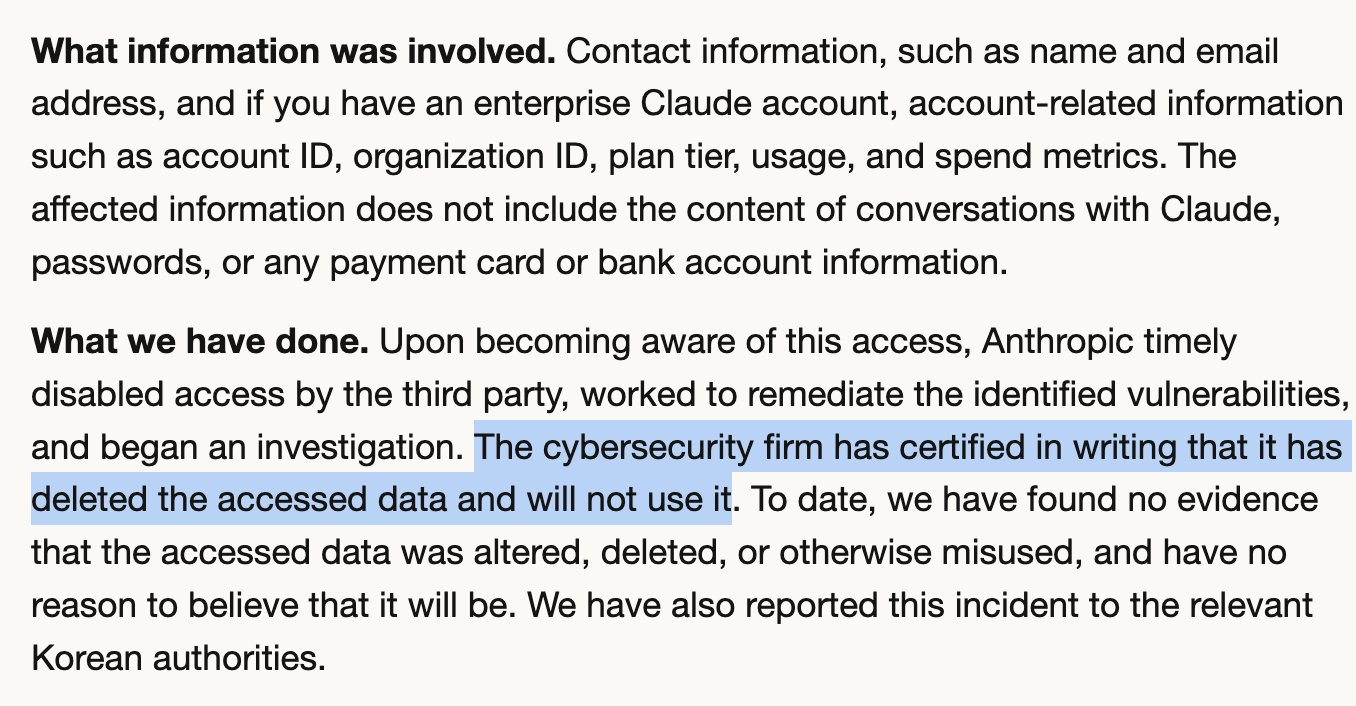
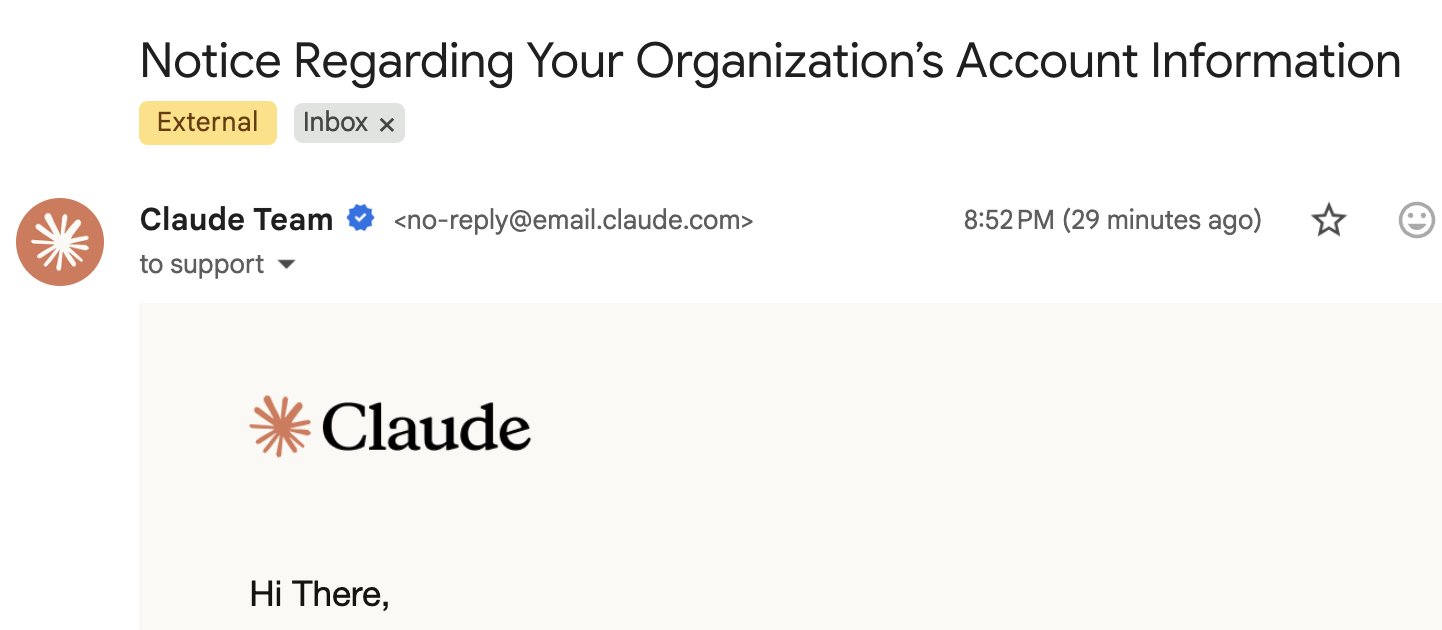
저자는 사진 3장을 이 메일의 캡처로 붙였다. 사진 3은 Gmail 화면이다. 메일 제목은 “Notice Regarding Your Organization’s Account Information”이다. 발신자는 Claude Team([email protected])이다. 수신자 칸에는 “to support”가 보인다. 사진 1·2의 파란 강조는 저자가 쳤다.
사진 1 — 메일 본문. 강조된 문장은 C2의 인용 문구다.사진 2 — 관련 정보와 대응 조치 항목. 강조된 문장은 C4의 인용 문구다.
C1–C23은 본글, 저자의 자기 답글 2개, 저자가 다른 이용자에게 단 답글 7개에서 나온 주장이다. 시각은 모두 UTC다.
메일 문구: 저자가 따옴표로 옮긴 네 문장 (C1–C4)
본문 1–3번 항목에서 저자는 메일을 네 번 인용한다. 표의 셋째 칸은 그 문구를 첨부 캡처에서 찾은 결과다. ‘캡처에 있음’은 같은 문장이 사진에 보인다는 뜻이다. ‘캡처에 없음’은 세 장 어디에도 그 문장이 보이지 않는다는 뜻이다.
번호
저자의 주장과 인용 문구
첨부 캡처
C1
저자에 따르면 보안 “연구” 회사가 Anthropic 내부 시스템에 들어왔다. ‘연구(research)’의 따옴표는 저자가 쳤다. 그는 메일이 이 일을 “자체 판단으로, 우리 허가 없이 벌인 보안 시험(conducting a security testing exercise on its own initiative and without our authorisation)”이라 부른다고 쓴다.
캡처에 없음. 사진 1은 접근 주체를 “제3자 사이버보안 연구 회사(a third-party cybersecurity research company)”로 적는다. 그 행위는 “무단 접근(unauthorized access)”으로 적는다.
C2
메일은 “특정인의 정보가 열람됐는지 확인할 수 없다(cannot confirm whether any particular person’s information was viewed)”고 한다.
캡처에 있음. 사진 1, 저자 강조.
C3
같은 메일이 “당신의 위험이 높아졌다고 볼 이유가 없다(we have no reason to believe you are at heightened risk)”고 한다. 저자는 C2와 C3을 한 메일 안의 모순으로 제시한다.
캡처에 없음. 세 장에서 “볼 이유가 없다(no reason to believe)”가 들어간 문장은 사진 2의 한 문장뿐이다. 지금까지 접근한 데이터가 변경·삭제·오용된 증거를 찾지 못했다는 문장이다. 그 끝에 “그렇게 될 것이라고 볼 이유도 없다(have no reason to believe that it will be)”가 붙는다.
C4
메일은 서면 확인으로 고객을 안심시키려 한다. 인용 문구는 “그 보안 회사가 접근한 데이터를 삭제했고 쓰지 않겠다고 서면으로 확인했다(the cybersecurity firm has certified in writing that it has deleted the accessed data and will not use it)”다.
캡처에 있음. 사진 2, 저자 강조.
캡처 세 장이 메일 전체를 담았는지는 화면으로 알 수 없다. 사진 1은 마지막 줄 아래가 잘려 있다. 사진 2는 “What information was involved” 항목 머리에서 시작한다. C1·C3의 문구가 첨부되지 않은 부분에 있는지는 캡처로 가릴 수 없다.
접근의 이름: 허가 없는 접근은 해킹이다 (C5–C7)
C5 — 새끼손가락 약속. 저자는 C4를 “무단 접근으로 얻은 것을 다 지웠다고 새끼손가락 걸고 약속했다(pinky promised)”는 말로 옮긴다. ‘pinky promise’는 아이들이 새끼손가락을 걸고 하는 약속이다.
C6 — 무단 접근의 이름은 해킹이다. 저자는 “허가 없이 시스템에 접근하는 일에는 이름이 있다. 해킹이다”라고 쓴다. 그 일을 “보안 시험”이라 불러도 달라지는 것은 없다고 덧붙인다. 이 문장은 C1의 문구를 겨냥한다. 저자는 근거로 자신의 해킹 경력(C13)을 앞세운다.
C7 — 해커가 하는 일. @KVCacheStore는 남의 컴퓨터로 보안 일을 하는 진지한 해커는 있을 수 없다는 답글을 달았다. 저자는 13:40 답글에서 그 말을 “걸어 다니는 자기모순”이라 불렀다. 남의 컴퓨터를 때로는 허가 없이 쓰는 일이 “말 그대로 해커가 하는 일”이라는 것이다.
문제의 초점: 노출된 데이터보다 아이러니 (C8–C9)
C8 — 거슬리는 것은 아이러니다. 저자는 “솔직히 접근 자체는 크게 거슬리지 않는다. 거슬리는 것은 아이러니다”라고 쓴다. 본문은 그 아이러니가 무엇인지 한 문장으로 풀지 않는다. 바로 뒤에 그는 자신의 지출과 로깅 기여(C14·C15), 답 없는 협업 제안(C16)을 적는다. 그 협업을 그는 “진짜 연구”라 부른다. 괄호 안에서는 그것을 “고객에게 개인정보 안내를 보내게 만드는 종류”의 연구와 대비한다.
C9 — 노출된 데이터는 걱정거리가 아니다. @hyksos__는 저자가 일을 부풀린다는 답글을 달았다. 노출된 ‘데이터’가 이름·이메일·Claude 플랜 종류뿐이라는 이유다. 저자는 2026-11-08 01:07 답글에서 “그게 내 걱정이 아니라고 이미 말했다”고 썼다. 같은 답글에서 @grok에게 설명을 청했다.
안내의 모호함: 접근한 회사 이름을 뺀 메일 (C10–C12)
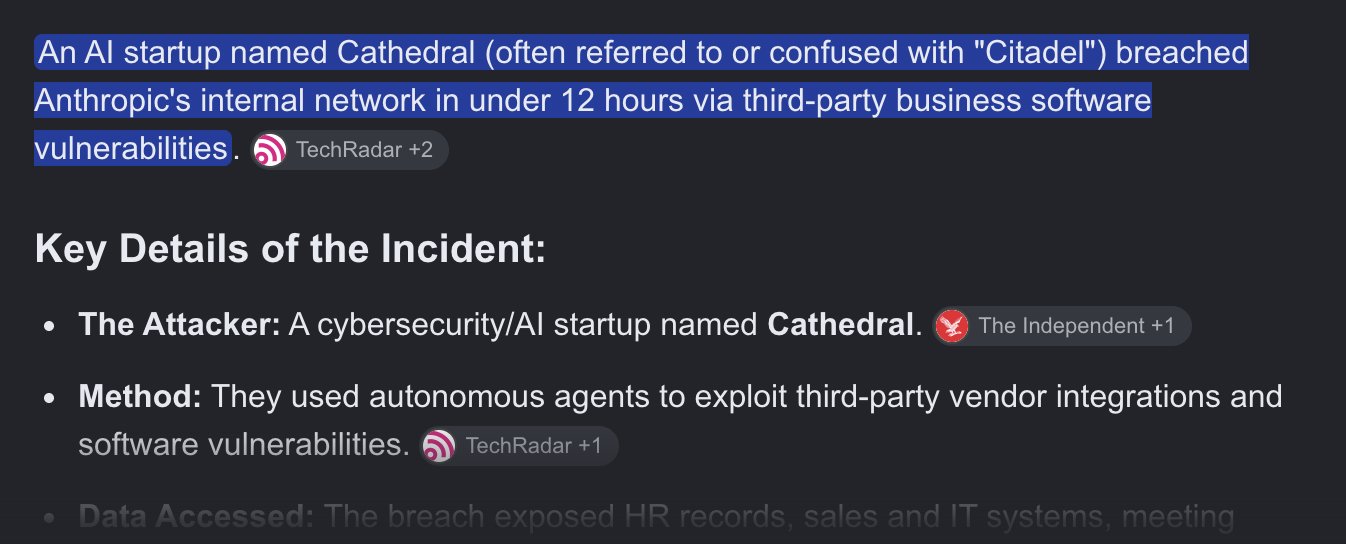
C10 — 이미 언론이 다룬 사건, 이름을 뺀 홍보 판단. @agentsidequests는 “그들은 똑똑하지만 아주 멍청하기도 하다”고 썼다. 저자는 13:23 답글에서 행간을 더 읽어 보니 이미 언론이 다룬 사건을 가리키는 듯하다고 답했다. 그는 메일에서 보안 회사 이름을 뺀 것을 답보다 질문을 더 남기는 “이상한 홍보 판단”이라 불렀다. 이 답글에 붙인 AI 검색 답변 캡처는 Cathedral이 서드파티 업무 소프트웨어 취약점을 거쳐 “12시간 안에” Anthropic 내부망에 침입했다고 적는다. 12시간이라는 숫자는 아래 표 ‘걸린 시간’ 줄에서 Anthropic 측이 다툰다.
C11 — 뉴스에 나온 그 회사일 수 있다. @Paul__Walsh는 “그들의 이스라엘 보안 파트너냐”고 물었다. 저자는 13:54 답글에서 “몇 주 전 뉴스에 나온 그 회사일 수 있지만 말하기 어렵다”고 답했다. 메일이 왜 그렇게 모호한지 모르겠다고도 썼다. 31분 전의 C10보다 단정이 약하다.
C12 — 더 분명할 수 있었다. @antipdoom은 Anthropic 커뮤니케이션 담당이 요즘 일을 형편없이 한다고 썼다. 저자는 13:36 답글에서 “이건 훨씬(WAAAAAY) 더 분명할 수 있었다”고 답했다. 그보다 앞선 13:08 답글은 농담이다. 1조 달러 조직인데 스타트업 문제를 잔뜩 안고 있다는 @mgreen27의 답글에 “감히 exponentials라고 해도 될까? ㅋ(Dare I say exponentials? Lol)”라고 받았다.
저자의 처지: 경력, 지출, 로깅 기여, 답 없는 협업 제안 (C13–C16)
C13 — 15년 넘는 해킹 경력. 저자는 15년 넘게 회사들을 해킹해 왔다고 쓴다.
C14 — 6개월 5만 달러. 그는 게시일 2026-11-07까지 6개월 동안 API 크레디트에 5만 달러($50k) 넘게 썼다고 쓴다.
C15 — 로깅 수락으로 CVP 기여. 그는 로깅을 받아들이는 방식으로 CVP에 기여하고 있다고 쓴다. 본문은 CVP를 풀어 쓰지 않는다.
C16 — 답 없는 협업 제안. 그는 Anthropic 팀들에 보안 연구 협업을 제안했다고 쓴다. 돌아온 답은 없었다고 한다.
평가와 요구: 실질적 변화가 없으면 지출을 OpenAI로 (C17–C19)
C17 — 보안을 진지하게 대하지 않는다는 인상. 저자는 Anthropic에서 “보안을 깊이 진지하지 않게 대하는 분위기(deeply unserious security vibes)”를 받는다고 쓴다.
C18 — 지출 이전 검토. “실질적 변화(material change)”가 보이지 않으면 그는 자신과 고객사의 토큰 지출 전부를 @OpenAI로 옮기는 방안을 검토한다. 무엇이 실질적 변화인지는 본문에 없다.
C19 — 위협 대신 호소. @KVCacheStore는 이 일로 OpenAI 이전을 위협하는 것이 IQ 테스트에 떨어지는 것과 같다는 답글을 달았다. 저자는 14:38 답글에서 “위협이 아니라 호소에 가깝다(Not threatening more like pleading)”고 답했다.
후속 질문: 수신자 규모, 회사 이름과 신고, 두 문장의 양립, 삭제 보증 (C20–C23)
C20 — 몇 명이 이 메일을 받았나. 저자는 12:23 자기 답글에서 @grok에게 이 메일을 받은 사람이 몇 명인지 물었다. X에서 적어도 두 명을 더 봤다고 덧붙였다.
C21 — 질문 1: 회사 이름과 법 집행기관 신고.15:29 자기 답글은 “답해야 할 질문들”을 셋 든다. 질문 1은 이 연구 회사가 누구인지 묻는다. Anthropic이 이 무단 접근을 법 집행기관에 신고했는지도 묻는다. 신고에 관한 메일과 WaPo의 기록은 아래 표 ‘대응’ 줄에 있다.
C22 — 질문 2: 두 문장이 어떻게 함께 참인가. 질문 2는 저자가 다시 옮긴 메일 문구 두 개를 맞세운다. 하나는 특정 개인의 정보가 실제로 열람됐는지 “확인할 수 없다(not possible to confirm whether the information of any specific individual was actually viewed)”는 문구다. 다른 하나는 “위험 수준이 높아졌다는 증거는 없다(there is no evidence to suggest an increased level of risk)”는 문구다. 저자는 두 주장이 어떻게 함께 참일 수 있느냐고 묻는다. 두 문구의 영어 낱말은 본글의 C2·C3 인용과 다르다.
C23 — 질문 3: 서면 확인이 유일한 보증인가. 질문 3은 고객에게 주어진 보증이 그 회사가 데이터를 지웠다는 서면 확인(C4) 하나뿐이냐고 묻는다.
Anthropic의 답: 접근한 회사는 Cathedral, 사건은 2026-10-26 WaPo 보도 건
Lydia Hallie의 X 프로필 소개는 “Claude Code @AnthropicAI @ClaudeDevs”다. 그는 본글에 단 답글에서 자신이 Anthropic에서 일한다고 밝혔다. Hallie는 메일이 헷갈릴 만하다고 인정했다. 상대 이름을 빼서 무엇에 관한 메일인지 알기 어려워졌다는 점도 인정했다. 답글은 할 일이 더 남았다는 말로 끝난다. Anthropic이 쓰는 서드파티 소프트웨어의 보안과 모니터링을 계속 개선하고 있다는 문장이다.
Hallie가 링크한 글은 Anthropic Frontier Red Team 책임자 Logan Graham의 2026-10-26 22:37 UTC 게시물이다. Graham은 WaPo 기사와 X의 반응 일부가 틀렸다고 썼다. 그의 정정 세 가지는 아래 표의 ‘걸린 시간’·‘닿은 정보’·‘허가’ 줄에 있다.
Graham은 이 사건을 사이버보안의 미래로 읽는다. 공격자는 에이전트로 하루 24시간 모든 것을 노릴 것이라고 그는 쓴다. 방어자가 기대는 외부 구성 요소(dependencies)도 칠 것이라고 한다. 현재 프런티어보다 0.5~1세대 뒤진 모델로도 이런 공격이 된다는 것이 그의 판단이다. 처방으로는 상시 자기 레드팀과 노출을 근본부터 줄이는 소프트웨어 재설계를 든다.
WaPo 기사 제목은 “How an AI start-up founded by ex-DOGE staffers broke into Anthropic”이다. DOGE는 미국 정부효율부(Department of Government Efficiency)의 약어다. 기사에 따르면 Cathedral은 AI 기반 보안 도구를 미국 정부와 기업에 판다. WaPo 실리콘밸리 특파원 Elizabeth Dwoskin은 2026-10-26 09:12 UTC X 게시물로 이 기사를 단독(EXCLUSIVE)이라 알렸다. 그 게시물은 침투 범위에 “가장 민감한 모델을 논의하는 Slack 채널”이 들어 있었다고 적는다.
쟁점별 기록: 안내 메일, Anthropic 측 게시물, WaPo 보도
표의 칸은 모두 해당 화자의 주장이다. ‘안내 메일’ 칸은 첨부 캡처에 보이는 문장만 담는다. ‘WaPo 보도’ 칸은 기사가 전한 Cathedral 보고서 초안과 Anthropic 성명·대변인 발언을 출처별로 나눈다.
쟁점
안내 메일(캡처)
Anthropic 측 게시물(X)
WaPo 보도(2026-10-26)
접근한 회사
이름을 적지 않는다(C1).
Hallie: Cathedral이다. 이런 안내문은 보통 상대 이름을 밝히지 않아 Anthropic도 밝히지 않았다.
Cathedral. DOGE 출신들이 세운 창업 몇 달 된 보안 스타트업이다.
접근 경로
경로는 적지 않는다. “확인된 취약점(identified vulnerabilities)”을 고치는 작업을 했다고 쓴다.
Hallie: Anthropic이 쓰는 서드파티 소프트웨어를 거쳤다. Graham: Cathedral은 서드파티 취약점 2개를 악용했다. 하나는 Cathedral이 보고했다. 다른 하나는 Anthropic이 따로 찾아내 접근을 끊었다.
Cathedral 보고서: Anthropic과 여러 회사가 행정·영업 업무에 쓰는 업무 소프트웨어의 취약점을 거쳤다. 해당 공급사에도 알렸다. 공급사 이름은 보안상 밝히지 않았다.
걸린 시간
적힌 문장 없음.
Graham: 12시간이 걸린 일이 아니다. Anthropic은 며칠에 걸친 시도를 봤다.
Cathedral 보고서: AI 에이전트를 12시간 미만 돌려 내부 데이터 접근 경로를 찾았다. Anthropic 대변인: Cathedral은 여러 날 Anthropic 소프트웨어에 직접 침입하려다 서드파티 업무 도구로 돌아섰다.
닿은 정보
이름·이메일 같은 연락처. 엔터프라이즈 Claude 계정이면 계정 ID·조직 ID·플랜 등급·사용량·지출 지표. 대화 내용·비밀번호·결제 카드·은행 계좌 정보는 들어 있지 않다.
Hallie: 이름·이메일·플랜 같은 업무 연락처와 계정 정보에 닿았다. 프롬프트·출력·결제 정보에는 닿지 않았다. Graham: 모델 가중치나 Claude 대화 같은 가장 민감한 시스템 근처에도 가지 않았다.
Cathedral 보고서: 회의록, 급여·채용 제안 내역, 고급 AI 모델을 논의한 Slack 메시지로 가는 경로를 찾았다. Anthropic 성명: 접근한 곳은 영업·인사·IT 시스템의 “제한된 일부”다. 일부 고객·파트너의 업무 연락처와 기본 계정 기록이 들어 있었다. 고객이 모델에 보낸 메시지, 모델의 응답, 코드, 모델 가중치에는 닿지 못했다.
허가
무단 접근으로 적는다(C1).
Graham: 평범한 버그 바운티(취약점 신고 포상) 발견이 아니다. 서드파티를 악용해 데이터에 접근한 일이다. 이례적인 일이다. 면책(safe harbor) 정책 범위 밖이다. 문제를 찾아 준 데는 고마워한다.
WaPo 서술: Cathedral은 외부 보안 전문가에게 시스템 시험을 청하는 Anthropic 프로그램 아래에서 탐색했다. Cathedral 보고서: 기사 게재 전 같은 달(2026-10)에 그 프로그램으로 발견을 알렸다. 데이터 접근은 보안 연구 관행에 따라 “최소한”으로 했다. Anthropic 성명: Cathedral은 시스템 안에서 한 활동을 다 공개하지 않았다. 버그 바운티 규칙을 온전히 따르지 않은 것이다.
대응
접근을 안 뒤 제3자의 접근을 제때 막았다. 취약점 조치와 조사를 시작했다. 서면 삭제 확인(C4)을 받았다. 관련 한국 당국에 신고했다.
Hallie: 인지 당일 해당 시스템을 격리했다. 공급사와 함께 취약점을 막았다.
Anthropic 성명: 모니터링이 Cathedral의 보고 전에 일부 활동을 잡아냈다. 같은 날 접근을 끊었다. 연방 당국자들에게 사건을 브리핑했다. 해당 업무 소프트웨어는 공급사가 취약점 수정을 확인한 뒤에야 다시 켰다. Cathedral 말고 이 취약점을 악용한 사람이 있다는 증거는 없다.
WaPo에 따르면 Anthropic 성명은 Cathedral이 발견의 “국가안보 함의”를 부풀렸다고 반박했다. Cathedral 대변인은 논평을 거절했다. WaPo의 요청으로 Cathedral의 발견을 검토한 Alex Stamos는 “Anthropic이 훨씬 잘할 수 있었다”고 말했다. 그는 서드파티 앱을 회사 시스템에 잇는 위험이 “모두에게 엄청난 문제”라고도 했다. Stamos는 AI 코딩 스타트업 Cognition의 최고정보보안책임자다. WaPo는 Cognition이 Anthropic 모델도 쓴다고 밝힌다.
질문 3이 묻는 삭제 보증에 대해 Hallie의 답글과 Graham의 게시물은 아무 말도 하지 않는다. 문구 대조와 사건 기록의 근거는 팩트체크에 있다.
팩트체크
메일 캡처와 맞는 인용 둘, 출처를 찾을 수 없는 인용 둘
B
보이는 인용과 사건 사실은 1차 출처와 맞는다. ‘모순’ 주장이 기대는 인용 두 개는 공개된 메일 화면에 없다.
판정 기호와 건수
✅ 사실
🟡 부분사실
⚠️ 불확실
❌ 거짓
💬 의견·예측
1차 출처가 주장과 일치
핵심은 맞음, 일부가 틀리거나 빠짐
확인할 공개 출처가 없음
1차 출처가 주장과 어긋남
참·거짓을 가릴 수 없는 평가·의도
7건
9건
9건
2건
4건
등급: A 1차 출처와 일치, 차이는 표기 수준 · B 세부 오류 일부 · C 핵심 주장 일부 오류 · D 핵심 주장 다수 오류 · F 핵심 주장이 거짓.
등급 B는 저자 Jamieson O’Reilly의 주장에 단다. 틀린 곳은 @boris 태그와 인용 문구 같은 세부다. 본문의 ‘모순’ 비판은 출처를 찾을 수 없는 인용에 기댄다.
Anthropic 쪽 반론은 따로 본다. 고객 데이터 범위, 2026-10-26 보도, safe harbor 범위는 메일·정책 문서와 맞는다. ‘12시간이 아니다’는 구간이 다른 두 숫자를 맞세운 정정이다. 당일 차단과 취약점 경위는 Anthropic 진술뿐이다.
메일 화면과 인용문
✅
저자 본문(2026-11-07 10:50 UTC): Anthropic에서 이 통지 메일을 받았다.
캡처 속 발신자는 “Claude Team” <[email protected]>이다. 제목은 “Notice Regarding Your Organization’s Account Information”이다. Anthropic 직원 Lydia Hallie는 같은 날 17:19 UTC 답글에서 이 메일을 Cathedral 건 통지로 설명했다.
저자 본문 1번: 메일은 그 회사가 “conducting a security testing exercise on its own initiative and without our authorisation” 중이었다고 적었다.
공개된 캡처에는 이 문장이 없다. 캡처는 인사말 두 문단과 “What information was involved”, “What we have done” 두 항목만 담는다. 캡처 바깥에 다른 항목이 있었는지는 화면으로 알 수 없다. 캡처에 보이는 표현은 “unauthorized access by a third-party cybersecurity research company”다.
인용 속 ‘authorisation’은 영국·호주 철자다. 캡처 속 메일은 미국 철자 ‘unauthorized’를 쓴다. 철자 차이는 저자가 문장을 옮겨 적었을 가능성을 남긴다. 2026-11-08 기준 X·Reddit·언론에 다른 수신자의 사본은 나오지 않는다.
저자 질문 글(15:29 UTC): 통지문은 “not possible to confirm whether the information of any specific individual was actually viewed”라고 적었다.
뜻은 캡처 속 문장과 같다. 낱말이 다르다. 질문 글 ‘not possible to confirm whether the information of any specific individual was actually viewed’ → 확인 ‘We cannot confirm whether any particular person’s information was viewed’. ‘actually’는 원문에 없는 말이다.
Anthropic 메일: 이 사고를 “the relevant Korean authorities”에 신고했다.
메일은 기관 이름을 적지 않는다. 신고를 확인해 주는 공개 자료와 국내 보도는 2026-11-08 기준 없다. 저자는 시드니에 산다. 메일이 한국 당국만 적은 이유는 메일에 없다.
한국 개인정보 보호법 제34조와 시행령 제40조는 72시간 안 신고 기준 세 가지를 둔다. 그중 하나가 외부 불법 접근에 의한 유출이다. 이 기준에는 인원 하한이 없다. 같은 시행령 제40조 제1항 단서는 유출 경로가 확인되고 회수·삭제 같은 조치로 정보주체의 권익 침해 가능성이 현저히 낮아지면 신고하지 않을 수 있다고 둔다. 메일이 적은 서면 삭제 확인이 이 단서에 해당하는지는 공개 자료로 가릴 수 없다. 접수 기관은 개인정보보호위원회(Personal Information Protection Commission, PIPC)가 지정한 한국인터넷진흥원(Korea Internet & Security Agency, KISA)이다.
저자 13:23·13:54 UTC 답글: 메일은 회사 이름을 숨겼다. 메일이 가리키는 것은 몇 주 전 보도된 사건이다. Lydia Hallie: 2026-10-26에 보도된 Cathedral 건이다.
메일 캡처는 상대를 “a third-party cybersecurity research company”로만 부른다. Washington Post는 2026-10-26에 Cathedral의 Anthropic 침투를 단독 보도했다. Lydia Hallie는 메일이 이 건을 다룬다고 밝혔다. 보도일과 메일 수신일 2026-11-07의 간격은 12일이다.
저자 본문 1번: 사이버보안 ‘연구’ 회사가 Anthropic 내부 시스템에 들어갔다. Lydia Hallie: 경로는 Anthropic이 쓰는 서드파티 소프트웨어다.
Anthropic은 Washington Post에 낸 성명에서 Cathedral의 접근을 확인했다. 범위는 영업·인사·IT 시스템의 “a limited set”이다. 기사는 경로를 업무·영업용 서드파티 소프트웨어의 취약점으로 적는다. 따옴표를 친 ‘연구’는 저자의 평가다.
저자 본문·메일·Lydia Hallie: Cathedral의 접근은 승인 없는 접근이었다.
Anthropic 문서는 모두 이 접근을 무단 접근으로 부른다. 메일 캡처의 표현은 “unauthorized access”다. 시험은 Anthropic의 외부 연구자 프로그램 안에서 시작했다. Washington Post는 Cathedral이 이 프로그램 아래에서 Anthropic을 시험했다고 쓴다. 발견 사항도 같은 프로그램으로 신고했다.
Anthropic 대변인은 The Independent에 Cathedral이 서드파티 앱을 노려 버그 바운티를 “substantially beyond” 넘었다고 말했다. 원문 ‘승인 없이 들어온 회사’ → 확인 ‘버그 바운티 프로그램 안에서 시작해 범위를 넘은 접근’.
Logan Graham(2026-10-26 22:37 UTC): 서드파티를 공격해 데이터에 접근한 이번 일은 “out of scope of our safe harbor policy”였다.
Anthropic 책임 있는 공개 정책은 서비스 제공자·협력사가 운영하는 시스템을 범위에서 뺀다. Anthropic 도메인 아래에 있어도 마찬가지다. HackerOne 버그 바운티 규칙은 데이터 접근을 피하라고 쓴다. 데이터를 반출하거나 보관하지 말라는 조항도 있다. 서드파티 업무 소프트웨어를 거친 경로는 이 범위 밖이다.
저자 본문과 13:40 UTC 답글: 허가 없이 시스템에 접근하는 일의 이름은 해킹이다. ‘보안 테스트 연습’이라 불러도 달라지지 않는다.
낱말 정의에 관한 의견이다. 세 나라 법은 ‘해킹’ 대신 ‘권한 없는 접근’이라는 말을 쓴다. 미국 컴퓨터 사기·남용 방지법(Computer Fraud and Abuse Act, CFAA)은 “without authorization or exceeds authorized access” 접근을 처벌한다. 호주 형법 478.1조 제목은 “Unauthorised access to, or modification of, restricted data”다. 한국 정보통신망법 제48조는 “정당한 접근권한 없이 또는 허용된 접근권한을 넘어” 침입하는 일을 금지한다. 세 법 모두 허용 범위를 넘는 접근을 포함한다.
두 숫자는 다른 구간을 잰다. Cathedral 보고서의 ‘12시간 미만’은 AI 에이전트를 돌린 시간이다. Anthropic 대변인의 ‘며칠’은 Anthropic 소프트웨어에 직접 들어가려던 시도 기간이다. 원문 ‘12시간이 아니다’ → 확인 ‘시도 전체는 며칠, 에이전트 가동은 12시간 미만’.
Washington Post 첫 판의 제목은 “It took just 12 hours for an AI start-up founded by ex-DOGE staffers to break into Anthropic”이었다. 첫 판에는 며칠 시도 문단이 없다. 기사는 2026-10-27 23:35 UTC에 수정됐다. 현재 제목은 “How an AI start-up founded by ex-DOGE staffers broke into Anthropic”이다. 현재 판에는 대변인의 며칠 시도 문단이 있다.
Elizabeth Dwoskin 트윗(2026-10-26 09:12 UTC)과 저자 13:23 UTC 답글의 AI 검색 캡처: Cathedral이 12시간 안에 Anthropic 내부망을 뚫었다. 인사 기록과 가장 민감한 모델을 논의하는 Slack까지 노출됐다.
Washington Post 본문은 이 내용을 Cathedral 보고서의 주장으로 적는다. 보고서 표현은 에이전트를 12시간 미만 돌려 접근 “paths”를 찾았다는 것이다. 대상은 회의록, 급여·채용 제안, 고급 모델을 논의하는 Slack 메시지다. Anthropic이 확인한 범위는 영업·인사·IT 시스템 일부다. Anthropic 성명은 급여·Slack 접근을 언급하지 않는다.
캡처가 출처로 단 TechRadar와 The Independent는 같은 Washington Post 기사를 옮겼다. 두 기사는 ‘경로를 찾았다’를 ‘접근했다’·‘노출했다’로 바꿔 썼다. 원문 ‘12시간 만에 침투·노출’ → 확인 ‘Cathedral 보고서가 12시간 미만에 경로를 찾았다고 주장, Anthropic은 일부 시스템 접근만 확인’.
Logan Graham: 모델 가중치나 Claude 대화 같은 가장 민감한 시스템 근처에는 아무것도 가지 못했다.
가중치와 대화에 접근하지 못했다는 점은 양쪽 기록이 같다. Anthropic 성명은 고객 메시지, 응답, 코드, 가중치 접근을 부정한다. Washington Post가 전한 Cathedral 보고서도 가중치·고객 대화를 주장하지 않는다. Cathedral 보고서는 고급 모델을 논의하는 Slack 메시지 경로를 주장한다. ‘근처에도 못 갔다’는 거리 판단을 받칠 독립 기록은 없다.
Logan Graham: Cathedral은 서드파티 취약점 두 개를 악용했다. 하나는 Cathedral이 신고했다. 다른 하나는 Anthropic이 따로 찾아 접근을 끊었다.
Anthropic 쪽 진술뿐이다. Washington Post에 실린 Anthropic 성명도 같은 취지다. 성명은 Cathedral이 내부 활동 전부를 공개하지 않았다고 쓴다. Cathedral 대변인은 논평을 거절했다. Washington Post는 Cathedral 보고서를 블로그 글 초안으로 소개한다.
Lydia Hallie(17:19 UTC): Cathedral이 닿은 것은 이름·이메일·요금제 같은 업무 연락처와 계정 정보다. 프롬프트·출력·결제 정보는 닿지 않았다.
고객 데이터 범위는 메일·10월 성명과 맞는다. 메일은 연락처와 엔터프라이즈 계정의 계정 ID, 조직 ID, 요금제, 사용량, 지출 지표를 적는다. 대화 내용, 비밀번호, 결제 카드·은행 정보는 빠졌다고 쓴다. 10월 성명은 일부 고객·파트너의 업무 연락처와 기본 계정 기록을 말한다.
같은 10월 성명은 인사 시스템 접근도 확인했다. 원문 ‘Cathedral이 닿은 범위 = 고객 연락처·계정’ → 확인 ‘고객 쪽 범위는 일치, 인사 시스템 접근은 답글에 없음’.
2025년 3월 행사 Regulating the Game의 연사 소개는 “over 15 years of experience”라고 쓴다. 저자 개인 사이트 연표는 2012~2013년 Tenable 보안 엔지니어에서 시작한다. 이 연표로 세면 2026-11 기준 경력은 약 14년이다. 연표 이전 활동은 공개 기록에 없다.
CVP는 검증된 보안 전문가에게 사이버 작업 차단을 줄여 주는 Anthropic 프로그램이다. Claude 고객센터 안내는 이 프로그램이 데이터 보존을 요구한다고 쓴다. 목적은 사이버 악용 감시와 악성 사용자 탐지다. 무보존(zero data retention, ZDR) 예외는 Fable·Mythos 무보존 승인을 가진 조직에만 있다.
원문 ‘@boris’ → 확인 ‘네덜란드 연쇄 창업가 Boris Veldhuijzen van Zanten의 계정’. Anthropic의 Boris Cherny 계정은 @bcherny다. 함께 부른 @DarioAmodei는 Anthropic CEO다. @TheAmolAvasare는 Anthropic 성장 책임자다. 저자의 후속 답글들은 @bcherny를 함께 태그한다.
2026-11-08 기준 X·Reddit에서 같은 메일을 받았다고 밝힌 다른 글은 나오지 않는다. 저자가 같은 날 r/ClaudeAI에 올린 글은 “I cannot find any other posts online regarding this.”라고 쓴다. 저자는 그 글의 댓글에서 “a small handful of users”를 봤다고 썼다. 누구인지는 밝히지 않았다.
1. 사이버보안 "연구" 회사가 당신들 내부 시스템에 들어갔다, 그것도... *메모 확인 중*
"자체 판단에 따라 우리의 승인 없이 보안 테스트 활동을 수행하던 중에"(conducting a security testing exercise on its own initiative and without our authorisation)
2. 당신들은 "특정인의 정보가 열람되었는지 확인할 수 없다"(cannot confirm whether any particular person’s information was viewed)고 해 놓고, 같은 메일에서 "귀하의 위험이 높아졌다고 볼 이유는 없다"(we have no reason to believe you are at heightened risk)고 말한다.
3. 또 "해당 사이버보안 업체는 접근한 데이터를 삭제했으며 사용하지 않겠다고 서면으로 확약했다"(the cybersecurity firm has certified in writing that it has deleted the accessed data and will not use it)는 말로 안심시키려 한다.
번역하자면 - 무단으로 접근해 얻은 건 전부 지웠다고 그들이 새끼손가락 걸고 약속했다는 얘기다.
나는 15년 넘게 기업들을 해킹해 왔다, 그러니 똑똑히 짚어 주겠다.
승인 없이 시스템에 접근하는 행위에는 이름이 있다 -해킹. 그걸 "보안 테스트 활동"이라고 부른다고 달라지는 건 없다.
솔직히 접근 자체는 별로 신경 쓰이지 않는다. 신경 쓰이는 건 그 아이러니다.
나는 지난 6개월 동안 API 크레딧에 5만 달러 넘게 썼고, 로깅을 수락해서 CVP에도 기여하고 있다.
거기에 더해 보안 연구를 함께하자고 당신들 팀에 연락도 했는데(진짜 연구 말이다 - 당신들이 고객에게 개인정보 통지를 보내게 만드는 그런 종류 말고), 아무 답도 듣지 못했다.
보안을 영 진지하게 여기지 않는다는 느낌이 짙게 들고, 여기서 실질적인 변화가 보이지 않으면 내 (그리고 내 고객들의) 토큰 지출을 전부 @OpenAI로 옮기는 걸 고려하고 있다.
사진 1/3 — Anthropic이 보낸 안내 메일의 본문이다. 파란 강조(표시 부분)는 저자가 친 것이다.
Claude 로고 아래 본문: 안녕하세요,
Anthropic에 관심을 가져 주셔서 감사합니다. 제한된 정보가 제3자 사이버보안 연구 회사의 무단 접근 대상이 되었을 수 있음을 알려 드립니다. 해당 정보는 업무용 연락처와 계정 정보로 한정되며, 이름, 이메일 주소, 그리고 귀하의 조직이 엔터프라이즈 Claude 계정을 보유한 경우 플랜 유형 같은 정보입니다.
추가 세부 사항을 담은 설명은 아래에 있습니다. 특정인의 정보가 열람되었는지는 확인할 수 없으며, 귀하가 조직 내 개인들에게 알리기를 원하실 경우에 대비해 만전을 기하는 차원에서 이 안내를 드립니다.
이로 인해 염려를 끼쳐 드릴 수 있는 점 진심으로 사과드립니다. 문의 사항이 있으시면 [email protected]으로 연락해 주십시오.
양해해 주셔서 감사합니다.
사진 2/3 — 같은 메일의 세부 항목이다. 파란 강조(표시 부분)는 저자가 친 것이다.
관련된 정보. 이름과 이메일 주소 같은 연락처 정보, 그리고 엔터프라이즈 Claude 계정을 보유한 경우 계정 ID, 조직 ID, 플랜 등급, 사용량, 지출 지표 같은 계정 관련 정보. 영향을 받은 정보에는 Claude와의 대화 내용, 비밀번호, 결제 카드나 은행 계좌 정보가 포함되지 않습니다.
저희가 취한 조치. 이 접근을 인지한 뒤 Anthropic은 제3자의 접근을 적시에 차단하고, 확인된 취약점을 바로잡는 작업을 했으며, 조사에 착수했습니다. 해당 사이버보안 업체는 접근한 데이터를 삭제했으며 사용하지 않겠다고 서면으로 확약했습니다. 현재까지 접근된 데이터가 변경되거나 삭제되거나 달리 오용되었다는 증거는 발견하지 못했고, 앞으로 그럴 것이라고 볼 이유도 없습니다. 저희는 이 사건을 관련 한국 당국에도 신고했습니다.
사진 3/3 — Gmail에 표시된 같은 메일의 머리 부분이다.
제목: 귀하 조직의 계정 정보에 관한 안내(Notice Regarding Your Organization’s Account Information)
라벨: 외부(External), 받은편지함(Inbox)
보낸 사람: Claude Team(인증 배지) <[email protected]> · 받는 사람: support · 오후 8:52(29분 전)
이 이야기가 중요하다고 생각하는 건, 사이버보안의 미래에 대해(그리고 물론 Anthropic에서 우리가 더 잘할 수 있는 점에 대해) 알려 주기 때문이다. 하지만 Washington Post 기사 / X에서의 반응 중 일부는 틀렸다. 몇 가지 정정:
- 12시간이 걸리지 않았다. 우리는 며칠에 걸친 시도를 봤다. 이런 시도 끝에 그들은 서드파티 취약점 2개를 악용했는데, 하나는 그들이 보고했고 다른 하나는 우리가 독자적으로 찾아냈다(그리고 접근을 차단했다)
- 모델 가중치나 Claude 대화 같은 우리의 가장 민감한 시스템에는 근처에도 오지 못했다
- 이건 평범한 버그 바운티 발견이 아니었다 – 서드파티를 악용하고 데이터에 접근하는 일이 포함됐다. 이례적이고 우리 세이프 하버(safe harbor) 정책의 범위 밖이지만, 이 문제들이 발견된 건 감사하게 생각한다
연구자로서 내 관점(POV)에서 이 사건이 중요한 건, 미래가 이런 모습일까 봐 걱정되기 때문이다. 적대 세력은 쓸 수 있는 모델/도구라면 무엇이든 쓸 것이다. 에이전트로 모든 것을 24/7 노릴 것이다. 당신의 의존성을 칠 것이다. 나는 현재 프런티어보다 대략 0.5-1세대 뒤처진 모델도 이걸 할 수 있다고 본다. 그리고 이건 당신의 적들이 앞으로 쓰게 될 모델 중 가장 멍청한 모델이다!
그럼 어떻게 해야 하나? 아마 늘 스스로에게 레드팀을 돌려야 할 것이다. 지금 모델들은 *아주* 창의적이다. 또 나는 근본적으로 덜 노출되도록 소프트웨어 / 시스템을 다시 설계해야 한다고 생각한다. (우리는 최근 소프트웨어 형식 검증과 공격 표면 축소에 관한 연구를 몇 편 내놓았다; 내 멘탈 모델은 기본적으로 “이제 안전한 코드는 싸게 짤 수 있으니, 아예 전부 다시 쓰면 어떤가”다)
Washington Post 기사 — 2026-10-26 05:00 UTC 게시. 원 제목 "How an AI start-up founded by ex-DOGE staffers broke into Anthropic".
원문 게시물에는 외부 링크가 없다. 사진 3장이 Anthropic 안내 메일의 일부를 보여 준다. 저자가 답한 댓글 7건의 원문 링크는 원본 (완역)의 각 게시물 시각에 걸려 있다. 팩트체크가 대조한 자료는 팩트체크 블록에 판정과 함께 있다.
기타
수록 범위와 표기
원본 블록은 Jamieson O'Reilly의 본문과 사진 3장, 저자가 본문에 이어 단 글 2건을 전문 그대로 싣는다. Anthropic 직원 Lydia Hallie의 답글은 그 답글이 인용한 Logan Graham의 게시물, 다시 그 게시물이 인용한 Elizabeth Dwoskin의 게시물과 함께 싣는다. 저자가 다른 사람에게 단 답글 7건은 각 답글이 응답한 댓글과 함께 싣는다. 그 밖의 답글은 싣지 않는다(답글 76건, 2026-11-08 11:15 KST 기준).
원문 게시물과 위 답글은 본문 전량을 수록했다. 사진 속 메일 문장은 각 사진의 캡션에 옮겼고, 파란 강조는 저자가 친 것이다. Washington Post 기사는 완역하지 않고 팩트체크의 근거로만 쓴다.
번역문의 별표(*메모 확인 중*)는 X 화면 표기를 그대로 옮긴 것이다. 원문이 욕설을 별표로 가린 첫 줄은 번역에서도 가렸다. "-hacking"의 붙은 하이픈은 원문 그대로 "-해킹"으로 옮겼다. 저자가 메일에서 따온 네 문구는 번역 뒤 괄호에 영어 원문을 붙였다.