이것이 내 #Bitcoin 시드 단어 24개다.
이 단어들은 이제 영원히 공개 영역에 있다.
이 시드 단어에 패스프레이즈를 무한히 많이 더해 계정을 무한히 만들 수 있다.
패스프레이즈가 강하면, 이 시드 단어만으로는 내 사토시(sats)가 절대 드러나지 않는다.
2022-04-21 · x.com
이것이 내 비트코인 시드 단어 24개다
x.com · 2022-04-21
금속 시드 백업 판을 파는 BitPLATES(@BitPLATES)가 2022-04-21 X에 자기 지갑의 시드 단어 24개를 강철 판 사진으로 공개했다. 강한 패스프레이즈만 있으면 이 단어들로는 자기 비트코인에 닿을 수 없다는 주장이다. 작성자는 2026-11-13 이 글을 다시 인용해 시드 단어를 ColdCard가 만들었다고 덧붙였다.
읽기 전에
시드 단어 24개를 공개해도 강한 패스프레이즈를 더한 지갑의 비트코인은 안전한가? 조건이 맞을 때만 안전하다. 단어가 공개되면 남는 비밀은 패스프레이즈 하나다. 공격 비용은 패스프레이즈 후보 수(엔트로피 N비트면 2N개)에 후보마다 도는 PBKDF2 2,048회 반복을 곱한 값이다. 이 계산은 패스프레이즈를 해킹되지 않은 기기에서 만들고 입력했을 때만 성립한다. 패스프레이즈 없이 이 단어로 여는 지갑에 보낸 돈은 단어를 읽은 누구나 옮길 수 있다.
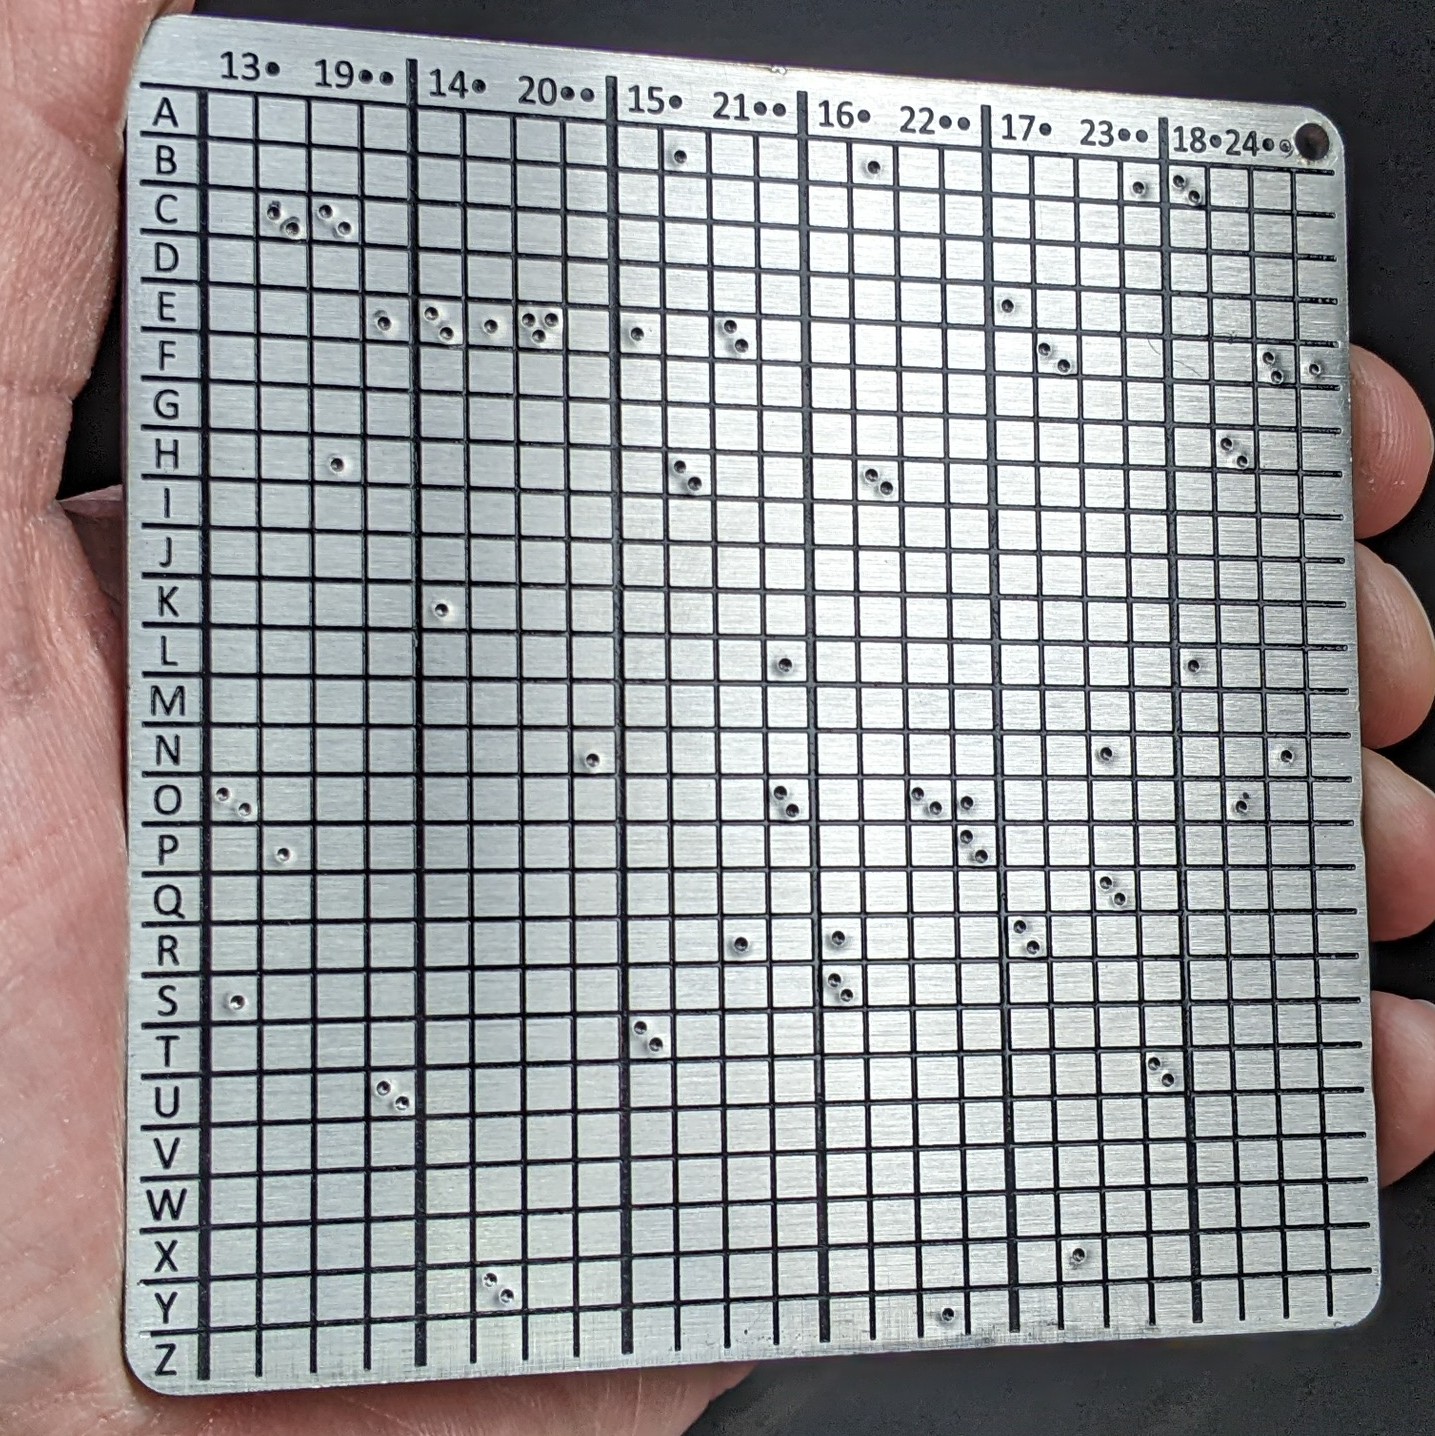
BitPLATES(@BitPLATES)는 시드 단어를 찍어 두는 금속 백업용 Domino 판을 파는 회사다. 2022-04-21 06:54(KST), X(당시 Twitter)에 자기 시드 단어라고 밝힌 24개를 찍은 Domino 판의 앞뒷면 사진 2장을 올렸다. BitPLATES는 강한 패스프레이즈만 있으면 이 단어만으로는 자기 사토시(sats)가 드러나지 않는다고 쓴다. 근거로 건 글은 자사 사이트의 「How secure is your passphrase?」(발행일 미상)다. 원 게시 4년 6개월여 뒤인 2026-11-13에는 같은 게시물을 다시 인용해 단어가 “3년 넘게” 공개돼 있었다고 썼다. 이 인용 글의 조회 수는 2026-11-14 기준 23,214회다.
공개된 시드 단어를 쥔 사람은 비밀번호 해시 파일이 유출된 뒤의 공격자와 같은 처지다. 누구나 내려받는 블록체인 기록이 맞춰 볼 해시 노릇을 한다. 시도 횟수를 막는 서버 없이 남는 방어는 패스프레이즈의 엔트로피와 후보 하나를 계산하는 비용 둘이다.
원 게시물 43단어, 작성자 답글 9건 167단어, 인용 글 9건(작성자 8건, 다른 사용자 1건) 219단어, 링크된 글 본문 970단어(2026-11-14 기준 판)를 합쳐 영어 1,399단어다. URL과 @멘션을 뺀 수다. 사진은 게시물 쪽 5장, 링크된 글 3장이다. 링크된 글에는 엔트로피 표 1개(방식 3열 × 1~12개)가 있다.
Executive Summary
BitPLATES의 주장에서, 시드 단어가 공개된 지갑의 자금을 지키는 것은 BIP39 패스프레이즈 하나다. 그 패스프레이즈의 최소 기준으로 BitPLATES는 엔트로피 64비트를 든다. 이 주장은 BitPLATES - Bitcoin Backup(@BitPLATES)이 2022-04-21 06:54(KST) X(당시 Twitter)에 올린 게시물에서 나온다. BitPLATES는 금속 시드 백업인 Domino 판을 만들어 파는 회사라 이 주제의 이해관계 당사자다. 게시물에는 자기 시드 단어 24개를 강철 Domino 판 앞뒷면에 점으로 찍은 사진 2장과 패스프레이즈 해설 글 링크 하나가 있다. BitPLATES는 원 게시물 4년 6개월여 뒤인 2026-11-13에도 이 게시물을 인용해 같은 주장을 올렸다.
신뢰도 B — 강한 패스프레이즈가 공개된 시드 단어를 지킨다는 핵심은 BIP39 구조와 2026-07-30 Coinkite 공지가 받친다. ‘최소 64비트’와 ‘수백 년’의 근거는 솔트 길이 권고와 가정한 공격 속도다. 64비트 이상 패스프레이즈를 깨는 데 걸리는 실제 시간은 공개 벤치마크로 확인하지 못했다. 판정 32건과 기호의 뜻은 팩트체크 블록에 있다.
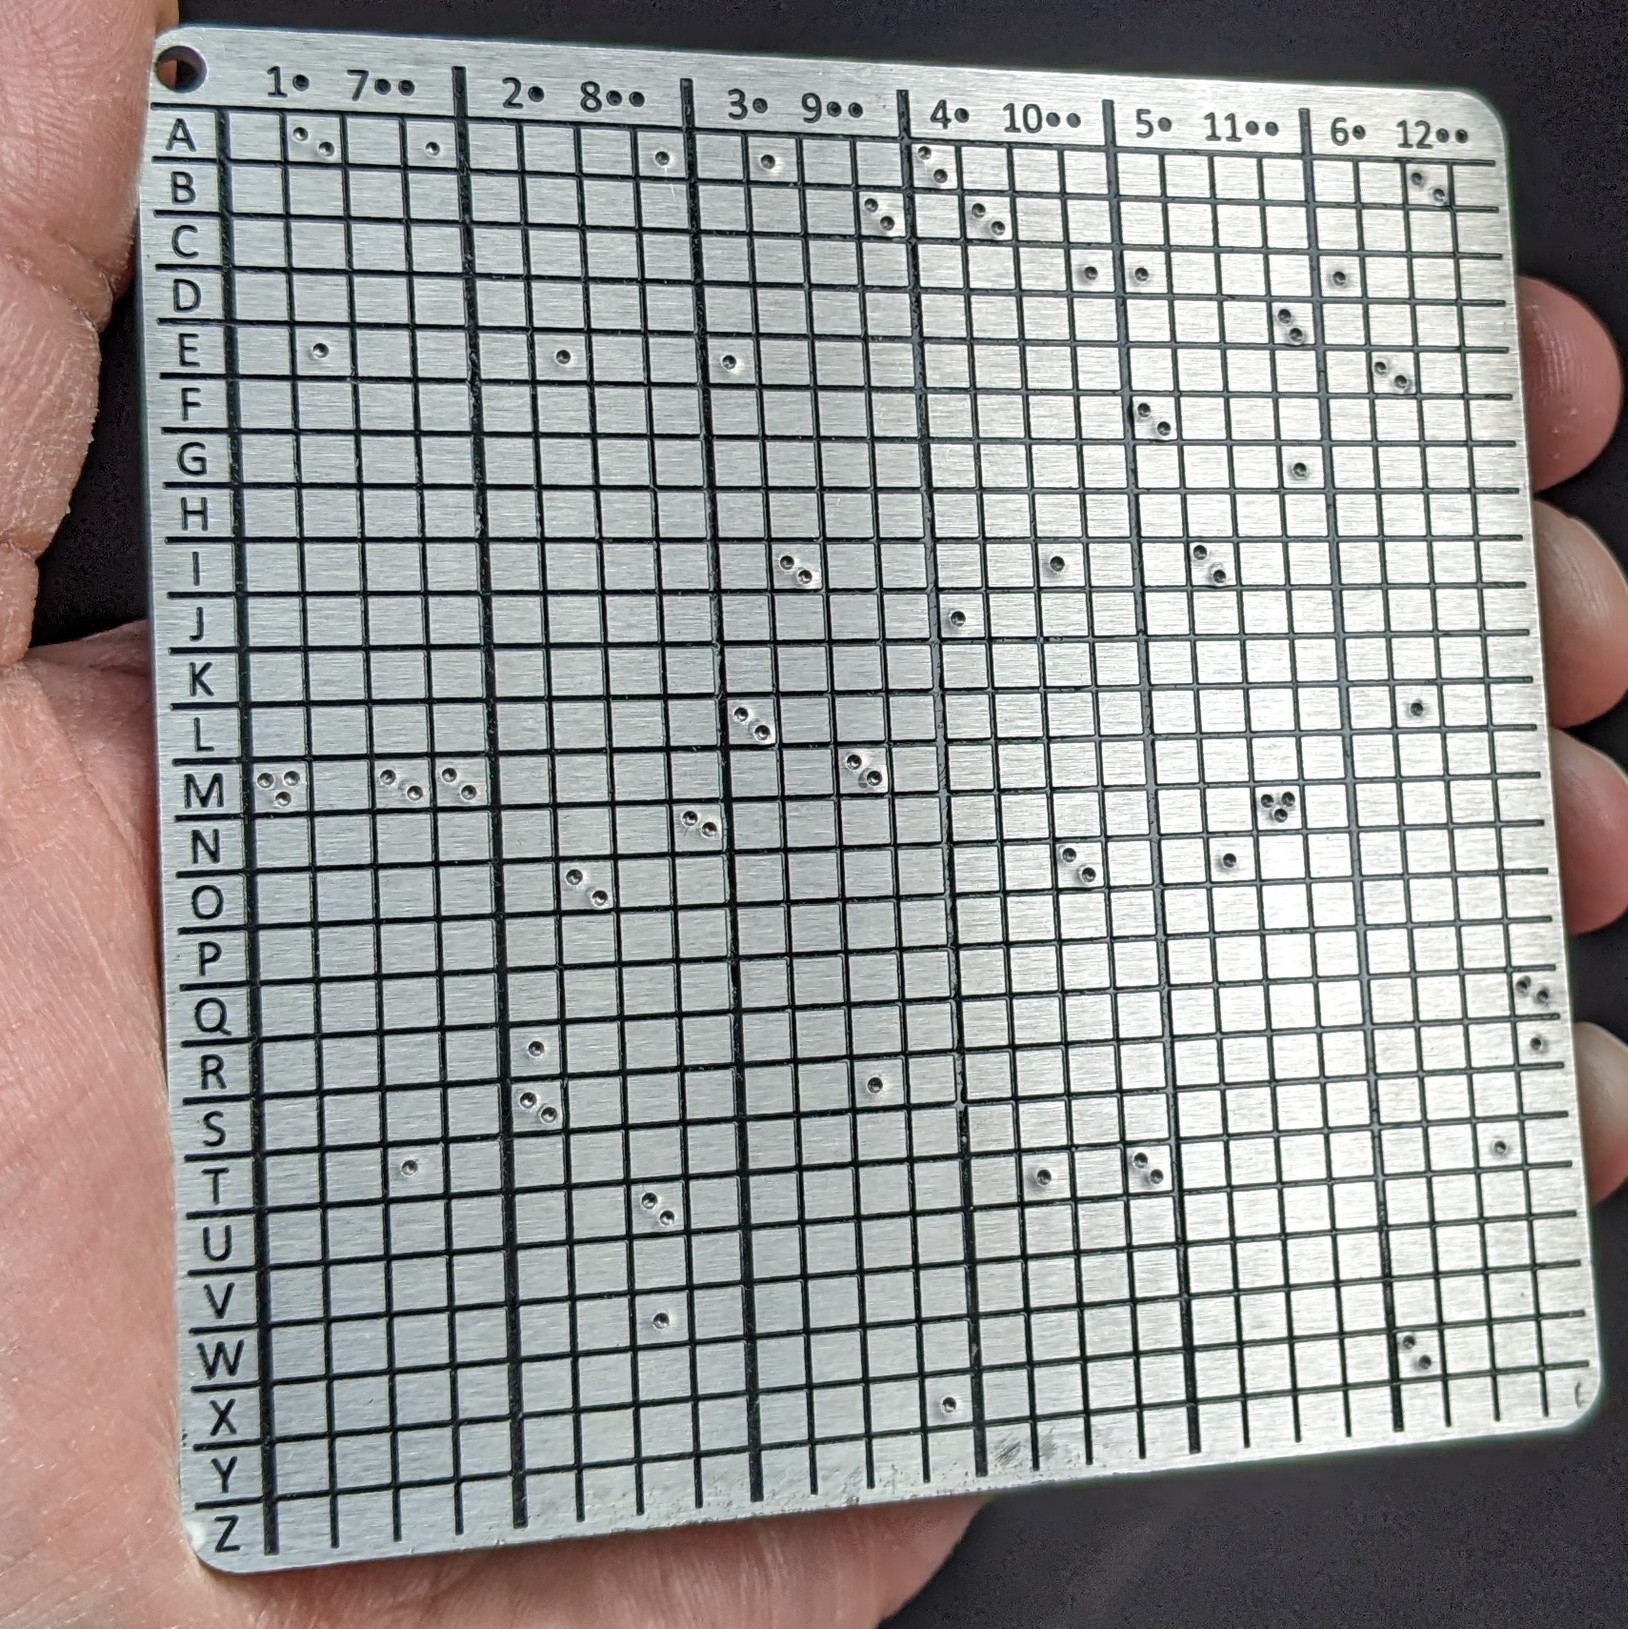
BitPLATES는 사진 속 단어 24개가 자기 비트코인 시드 단어라고 밝힌다. 이 단어는 이제 영원히 공개 영역에 있다고 쓴다. 이 시드 단어에 패스프레이즈를 무한히 붙이면 계정도 무한히 만들 수 있다고 쓴다. 결론 문장은 강한 패스프레이즈만 있으면 이 시드 단어만으로는 자기 사토시(sats)가 '절대'(never) 드러나지 않는다는 것이다. 마지막 줄은 How secure is your passphrase? 링크다. 2026-11-14 기준 원 게시물의 좋아요는 145, 북마크는 40이다.
작성자 자기소개는 Domino 판이 Jameson Lopp의 스트레스 테스트에서 AAA 등급을 받았다고 쓴다.
답글과 인용 글의 날짜·시각은 UTC다. 원 게시물의 UTC 시각은 2022-04-20 21:54다. 답글 9건 가운데 6건은 그 23~26시간 뒤에 달렸다.
다른 사용자의 인용은 1건이다. Rothmus(@Rothmus)의 2023-02-25 인용은 코드 'Rothmus'를 쓰면 BitPLATES 시드 백업 판을 10% 할인받는다고 쓴다.
「How secure is your passphrase?」는 패스프레이즈가 무차별 대입 공격을 버티는 동안만 비트코인을 지킨다고 쓴다. 글은 BitPLATES 사이트에 발행일 표기 없이 올라 있다. 첫 문장은 시드 단어 12개의 엔트로피 128비트가 노출되지 않는 한 충분한 보안이라는 것이다. BitPLATES는 BIP39 패스프레이즈가 지갑에 2단계 인증(2FA) 보안을 더한다고 쓴다. 시드 단어가 노출됐을 때의 보호 장치라는 설명이다. 보안 수준을 재는 공식으로는 엔트로피 비트 = log2(경우의 수)를 적는다.
이 첫 문장의 시드 단어 개수는 원 게시물 뒤에 24개에서 12개로 바뀌었다. 원 게시물 23시간 뒤인 2022-04-21 20:57(UTC) 보존본에는 '24 seed words provide 256 bits of entropy'라고 적혀 있었다. 보존본이 패스프레이즈에 붙인 별칭 '25th-word'(25번째 단어)와, 노출 조건을 말하는 두 문장의 '24'는 현재본(2026-11-14 기준) 본문에 없다. 페이지 설명 문구에는 '25th-word'가 남아 있다. 나머지 본문의 표·수치·권고는 두 판이 같다.
글은 패스프레이즈를 만드는 흔한 방법으로 재료 세 가지를 든다. 재료마다 무작위로 고른 항목 1~12개의 엔트로피와 경우의 수를 표 하나씩에 적는다. 세 표의 36행 전부는 원본에 있다.
| 재료 | 후보 수 | 항목 하나 | 글이 권하는 최소 개수 | 12개 |
|---|---|---|---|---|
| BIP39 단어 | 2,048개 | 11비트 | 6개 = 66비트, 경우의 수 73×1018 | 132비트 |
| 영어 단어 | 약 100,000개 | 약 16.6비트(표 표기 16비트) | 4개 = 66비트, 경우의 수 100×1018 | 199비트 |
| ASCII 문자 | 95자 | 약 6.6비트(표 표기 6비트) | 10자 = 66비트(표의 10자 행은 65비트), 경우의 수 59×1018 | 78비트 |
글은 최소 권고 수준을 엔트로피 64비트 이상으로 잡는다. 'at least 64 bits of entropy'라는 문구에는 BitcoinWiki의 PBKDF2 문서를 링크한다. 시드 단어가 모두 드러나도 패스프레이즈가 64비트 이상이면, ASIC 슈퍼클러스터가 무차별 대입으로 비트코인 계정에 들어가는 데 수백 년이 걸린다는 추정도 싣는다. '수백 년'(hundreds of years)이라는 문구에는 Coldbit의 글을 링크한다.
글은 유명한 구절, 좋아하는 영화 대사, 알아볼 수 있는 문장으로 패스프레이즈를 만들지 말라고 쓴다. 사람의 머리가 만든 이런 '브레인 지갑'은 컴퓨터 프로그램이 예측하기 쉽다는 이유다. 시드 단어와 패스프레이즈를 서로 다른 장소에 잠가 두라는 권고는 대문자 제목으로 나온다. 마지막 줄은 새 지갑에 소액의 테스트 자금을 먼저 보내라는 권고다. 그 지갑을 지웠다가 다시 만든 뒤에 큰 금액을 보내라고 쓴다.
글 끝의 주석은 64비트 기준의 출처를 PBKDF2 표준에 둔다. BitPLATES는 PBKDF2가 RSA Laboratories의 공개 키 암호 표준(PKCS)에 속한다고 쓴다. 패스프레이즈(솔트) 길이로 64비트 이상을 권하는 것이 이 표준이라는 설명이다.
주석은 비트코인이 PBKDF2로 시드 단어를 '이진 시드'라는 암호 해시로 바꾼다고 쓴다. 이진 시드는 HD 하드웨어 지갑에서 공개 키와 개인 키를 만드는 '마스터 키 쌍'이 된다는 설명이다. HD 지갑의 예로는 Ledger·ColdCard·Trezor를 든다. 패스프레이즈를 넣으면 PBKDF2가 그것을 시드 단어와 합쳐 완전히 새로운 이진 시드를 만든다고 쓴다. 이 함수는 시드 단어만 HMAC-SHA512로 한 번 해싱할 때보다 약 2,048배 느리게 돈다는 것이 글의 수치다. 글은 이 느림이 무차별 대입 공격에 보안을 더한다고 쓴다.
BitPLATES가 공개된 시드 단어를 안전하다고 쓸 때마다 다는 조건은 '강한 패스프레이즈' 하나다.
팩트체크
신뢰도 B. 핵심 주장은 BIP39 사양과 맞는다. 강한 BIP39 패스프레이즈를 붙이면 공개된 시드 단어만으로는 자금이 열리지 않는다. 2026-07-30 Coinkite도 ColdCard 시드 생성 결함 공지에서 강한 패스프레이즈를 독립된 장벽이라고 썼다. 링크된 글 「How secure is your passphrase?」(BitPLATES, 발행일 미상)의 엔트로피 표 36행은 3단어 행의 괄호 하나만 틀렸다.
어긋난 곳은 근거와 낱말이다. ‘최소 64비트’의 근거로 건 문서는 솔트 길이를 말한다. ‘수백 년’은 Coldbit 스스로 존재하지 않는다고 밝힌 초당 10억 회 장비를 가정한 표에서 나왔다. 64비트 이상 패스프레이즈를 깨는 데 실제로 걸리는 시간은 이번 검증에서 공개 벤치마크를 확인하지 못했다. 그 시간에 기댄 주장 3건은 ⚠️다. ‘무한’, ‘절대’, ‘2FA’, ‘multisig’는 사양이 허락하는 것보다 센 낱말이다. BitPLATES는 금속 시드 백업 판을 파는 회사라 이 주장의 이해관계 당사자다.
B
정합성 한줄평: 강한 패스프레이즈가 공개된 시드 단어를 지킨다는 핵심은 BIP39 구조와 2026 Coinkite 공지가 받친다. 64비트 기준과 ‘수백 년’의 근거는 솔트 길이 권고와 가정한 공격 속도다. 64비트 이상 패스프레이즈를 깨는 데 걸리는 실제 시간은 공개 벤치마크로 확인하지 못했다.
등급 기준: A = 주장과 출처가 거의 그대로 맞다 · B = 핵심 주장은 맞고 어긋남이 낱말·범위·인용 근거 수준이다 · C = 수치·절차는 맞지만 핵심 주장에 근거가 없다 · D = 핵심 주장 다수가 출처와 어긋난다 · F = 출처 대부분이 주장과 반대다.
| 기호 | ✅ 사실 | 🟡 부분사실 | ⚠️ 불확실 | ❌ 거짓 |
|---|---|---|---|---|
| 뜻 | 열어 본 출처의 문장·계산이 주장과 맞는다 | 방향은 맞지만 범위·조건·수치·낱말이 어긋나거나 일부만 맞다 | 공개 출처로 확인되지 않는다 | 출처·계산이 주장과 어긋난다 |
| 건수 | 11 | 14 | 5 | 2 |
Domino 판은 24개 시드 단어를 앞 4글자만 점으로 찍어 보관한다 (사진 2장, 2022-12-04 답글 “12 words on each side”)
BIP39 단어 목록은 앞 4글자만으로 단어 하나가 정해지게 만들어졌다. 앞 4글자 기록으로 단어 24개를 모두 되살린다. 사진 2장은 같은 판의 앞면(단어 1~12)과 뒷면(단어 13~24)이다.
근거: BIP-39 원문 — Wordlist 절 · BitPLATES How It Works · 2022-12-04 답글
“An infinite number of passphrases can be added to these seed words to create infinite accounts.” — 패스프레이즈를 무한히 붙여 계정을 무한히 만든다
BIP39에서는 어떤 패스프레이즈든 유효한 시드와 지갑을 하나씩 만든다. 이 부분은 맞다. 입력에는 기기마다 상한이 있다. Trezor Model T·Safe 3·Safe 5·Safe 7은 128자, Model One은 50자까지 받는다. ColdCard는 ASCII 100자까지 받는다.
출력은 512비트 시드 하나라 서로 다른 지갑 수에도 2512라는 위 끝이 있다. 원문 ‘무한’ → 확인 ‘유한하지만 다 쓸 수 없는 수’. ASCII 50자만으로 9550 ≈ 2328가지다.
근거: Trezor 「What is a passphrase?」 · COLDCARD 「BIP-39 Passphrase」 · BIP-39 원문 — From mnemonic to seed
“With strong passphrases, these seed words alone will never reveal my sats.” (2022-07-28 인용과 2023-02-25 답글 “your #Bitcoin will be safe even if your seed words are compromised”도 같은 주장)
방향은 BIP39 구조와 맞는다. 시드는 시드 단어와 패스프레이즈를 함께 PBKDF2에 넣어 만든다. 2026-07-30 Coinkite 공지도 강한 고유 패스프레이즈가 결함 시드 위에서 독립된 장벽이 된다고 쓴다.
‘절대’에는 조건이 붙는다. 패스프레이즈가 무차별 대입을 얼마나 버티는지는 이번 검증에서 공개 벤치마크를 확인하지 못했다(아래 ‘수백 년’ 항목). 패스프레이즈 없이 이 단어로 여는 기본 지갑은 누구나 연다. 패스프레이즈를 받아 서명하는 기기가 악성이면 서명 2개로 마스터 시드가 샌다(2024 Dark Skippy 공개). 시드 단어를 공개한 뒤에는 패스프레이즈가 남은 유일한 비밀이다.
원문 ‘절대 드러나지 않는다’ → 확인 ‘패스프레이즈의 엔트로피와 그것을 받는 기기가 지키는 만큼 지킨다’.
근거: Coinkite 「Coldcard Security Advisory」 · BIP-39 원문 · Dark Skippy Disclosure · 2022-07-28 인용 · 2023-02-25 답글
(2022-04-21 답글, “BIP38”이라는 질문에) “I think it's different...” — BIP38과 BIP39 패스프레이즈는 다르다
BIP38은 개인 키 하나를 패스프레이즈로 암호화해 58자 Base58Check 문자열로 적는 규격이다. scrypt와 AES를 쓴다. BIP39 패스프레이즈는 PBKDF2의 솔트에 들어가 새 시드를 만든다. 두 규격은 입력과 함수가 다르다.
근거: BIP-38 원문 · BIP-39 원문 · 2022-04-21 답글
“Bitcoin uses PBKDF2 for it's cryptographic function.” — 이진 시드가 HD 하드웨어 지갑의 ‘master key pair’로 쓰인다 (2022-04-21 답글, 링크된 글의 Note)
PBKDF2를 쓰는 쪽은 BIP39다. BIP39는 머리글에 ‘Layer: Applications’로 적힌 지갑 층 규격이다. 비트코인 작업 증명은 블록 헤더에 SHA-256을 두 번 건다. BIP39 이진 시드는 BIP32 같은 방식의 입력이다. 키 쌍은 그다음 단계에서 나온다.
원문 ‘Bitcoin uses PBKDF2’ → 확인 ‘BIP39 지갑이 PBKDF2를 쓴다’. 원문 ‘binary seed = master key pair’ → 확인 ‘이진 시드 → BIP32 마스터 키’.
근거: BIP-39 원문 — 머리글·From mnemonic to seed · Bitcoin Wiki 「Block hashing algorithm」 · 2022-04-21 답글
“keep your passphrase private and secure in a separate location to the seed words.” (2022-04-21 답글, 링크된 글, 2023-04-14 인용)
COLDCARD 문서는 따로 보관한 강한 고유 패스프레이즈가 시드 단어 노출 때 장벽이 된다고 쓴다. 2026 Coinkite 공지도 패스프레이즈를 시드 단어와 따로, 글자 그대로 백업하라고 쓴다.
2023-04-14 인용은 둘 중 하나만 들키면 “very low risk of loss”라고 쓴다. 이 말은 시드가 제 엔트로피를 다 가졌을 때 맞다. 2026 ColdCard 결함처럼 시드를 다시 계산할 수 있으면 패스프레이즈만 들켜도 지갑이 열린다.
근거: COLDCARD 「BIP-39 Passphrase」 · Coinkite 「Coldcard Security Advisory」 · 2022-04-21 답글 · 2023-04-14 인용
“a bunch of super complex (64 bit, or even better 128 bit) passphrases added to them, allows me to use these seed words without any stress.” (2022-04-21 답글)
128비트는 BIP39가 시드 엔트로피의 최소로 잡은 값이다.
64비트·128비트 패스프레이즈를 깨는 데 걸리는 시간과 비용은 이번 검증에서 공개 벤치마크를 확인하지 못했다. 원문 ‘부담 없이 쓴다’는 판정하지 않는다.
근거: BIP-39 원문 · 2022-04-21 답글
“They can be powerful 2nd layer of security, and a safety net against catastrophic loss... But only if created properly.” (2022-04-21 답글)
도난 쪽에서는 맞다. 시드 단어가 드러나도 패스프레이즈가 남는다. 분실 쪽에서는 위험이 하나 는다. Trezor 가이드는 패스프레이즈를 바꾸거나 복구할 수 없다고 쓴다. 잃으면 그 지갑의 자금도 잃는다.
원문 ‘치명적 손실에 대한 안전망’ → 확인 ‘도난에는 장벽, 분실에는 두 번째 단일 실패 지점’.
“12 seed words provide 128 bits of entropy (complexity)” — 2022-04-21 보존본에는 “24 seed words provide 256 bits of entropy”라고 적혀 있었다
BIP39 표대로다. 12단어는 엔트로피 128비트에 체크섬 4비트를 더한 132비트다. 24단어는 256비트에 8비트를 더한 264비트다. 두 판 모두 맞다. 트윗의 판은 24단어다.
근거: BIP-39 원문 — Generating the mnemonic · 2022-04-21 보존본 · 현재 판
BIP39 단어 목록은 정해진 단어 2,048개다 (“2,048 pre-determined words”)
BIP39는 비트열을 11비트씩 끊은 수(0~2047)를 단어 목록의 번호로 쓴다. 단어 하나가 log2(2048) = 11비트다.
“which is more than enough security... ...UNLESS THEY ARE EXPOSED!!!” — 12단어의 128비트는 노출되지만 않으면 충분하다
사양으로는 맞다. 128비트는 생성기가 제대로 돌 때의 값이다. 2026-07-30 Coinkite 공지에 따르면 2021-03 펌웨어 변경 뒤 ColdCard는 시드를 소프트웨어 대체 생성기로 만들었다. Mk4·Mk5·Q 시드는 128비트 대신 약 72비트였다. 보도 기준으로 Mk2·Mk3는 약 40비트였다.
원문 ‘노출만 막으면 충분’ → 확인 ‘노출과 약한 생성기, 두 경로로 깨진다’.
근거: Coinkite 「Coldcard Security Advisory」 · crypto.news 2026-11-09
“The BIP39 passphrase adds 2nd factor authentication (2FA) security to your Bitcoin wallet” · bip39-passphrase 페이지 “splitting your private key in two parts”
NIST 용어집의 다중 인증은 서로 다른 인증 요소 2개 이상으로 인증하는 것이다. BIP39 패스프레이즈에는 그것을 검사하는 상대가 없다. 틀린 패스프레이즈를 넣어도 거절이 없다. 다른 유효한 지갑이 열린다. 키를 둘로 나누지도 않는다. 두 입력을 PBKDF2에 넣어 새 시드를 유도한다.
시드 단어를 공개한 이 글의 구성에서는 비밀이 패스프레이즈 하나만 남는다. 원문 ‘2FA’ → 확인 ‘두 번째 비밀 하나를 더한 것’.
근거: NIST CSRC 용어집 'multi-factor authentication' · BIP-39 원문 · BitPLATES BIP39 Passphrase 페이지
“Never create a passphrase using a popular phrase, or favourite movie-quote…” — 사람이 고른 문장(‘brain wallet’)은 컴퓨터가 쉽게 맞힌다
BIP39 원문은 사람이 지은 문장(브레인 지갑)을 시드로 바꾸는 용도를 규격 밖으로 둔다. 표의 엔트로피 계산도 단어·문자를 무작위로 고를 때만 성립한다.
BitPLATES는 BIP39 단어(2,048개), 영어 단어(약 100,000개), 인쇄 가능한 ASCII 문자(95개)를 1~12개 무작위로 고를 때의 엔트로피와 경우의 수를 표로 싣는다. 공식은 log2(경우의 수)다. 아래 표가 다시 계산한 값이다. 원문 비트 수는 소수점 아래를 버린 값이다. 원문 경우의 수는 short scale 이름(million, billion …)의 앞자리 정수만 남긴 값이다.
| 개수 n | BIP39 단어 (2,048n) | 영어 단어 (100,000n) | ASCII 문자 (95n) | 원문과 다른 곳 |
|---|---|---|---|---|
| 1 | 11 · 2,048 | 16.61 · 105 | 6.57 · 95 | — |
| 2 | 22 · 4.19×106 | 33.22 · 1010 | 13.14 · 9,025 | — |
| 3 | 33 · 8.59×109 | 49.83 · 1015 | 19.71 · 857,375 | BIP39 괄호 원문 ‘1 with 9 zeros’ → 확인 ‘8 with 9 zeros’ |
| 4 | 44 · 1.76×1013 | 66.44 · 1020 | 26.28 · 8.15×107 | — |
| 5 | 55 · 3.60×1016 | 83.05 · 1025 | 32.85 · 7.74×109 | — |
| 6 | 66 · 7.38×1019 | 99.66 · 1030 | 39.42 · 7.35×1011 | — |
| 7 | 77 · 1.51×1023 | 116.27 · 1035 | 45.99 · 6.98×1013 | ASCII 경우의 수만 반올림(70 trillion) |
| 8 | 88 · 3.09×1026 | 132.88 · 1040 | 52.56 · 6.63×1015 | — |
| 9 | 99 · 6.34×1029 | 149.49 · 1045 | 59.13 · 6.30×1017 | — |
| 10 | 110 · 1.30×1033 | 166.10 · 1050 | 65.70 · 5.99×1019 | ASCII: 표는 65비트, 처방 문단은 66비트 |
| 11 | 121 · 2.66×1036 | 182.71 · 1055 | 72.27 · 5.69×1021 | — |
| 12 | 132 · 5.44×1039 | 199.32 · 1060 | 78.84 · 5.40×1023 | — |
표 1열: BIP39 단어 n개 = log2(2048n)비트와 경우의 수 (12행)
log2(2048n) = 11n이라 비트 수 12행이 모두 정수로 맞는다. 경우의 수 이름(million ~ duodecillion)도 3단어 행 괄호 하나를 빼고 맞는다. 4단어 1.76×10¹³을 17 trillion으로, 6단어 7.38×10¹⁹을 73 quintillion으로 적은 것은 버림이다.
표 1열 3단어 행: “8 billion (1 with 9 zeros) combinations”
20483 = 8,589,934,592다. 원문 괄호 ‘1 with 9 zeros’ → 확인 ‘8 with 9 zeros’. 다른 행의 괄호는 모두 이름 앞 숫자를 그대로 옮겼다. 2022-04-21 보존본에도 같은 오기가 있다.
근거: BitPLATES 「How secure is your passphrase?」 표 1열 · 2022-04-21 보존본
표 2열: 영어 단어 n개 = log2(100,000n)비트와 경우의 수 (12행)
영어 단어 n개는 log2(105n) ≈ 16.61n비트다. 원문 비트 수는 모두 버림 값이다. 1단어 16.61은 16, 6단어 99.66은 99로 적었다. 경우의 수 105n과 이름 12행이 모두 맞는다. 사전 크기 약 100,000개는 BitPLATES가 정한 가정이다.
표 3열: ASCII 문자 n개 = log2(95n)비트와 경우의 수 (12행)
ASCII 문자 n개는 log2(95n) ≈ 6.57n비트다. 원문 비트 수는 버림 값이다. 7자 45.99는 45, 10자 65.70은 65로 적었다. 경우의 수 12행이 맞는다. 7자 6.98×10¹³만 70 trillion으로 반올림했다.
최소 처방: “6 random words from the BIP39 pre-determined word list = log2(2,048^6) = 66 bits” · “4 random words from a standard English dictionary = log2(100,000^4) = 66 bits”
BIP39 6단어는 정확히 66비트다. 영어 4단어는 log2(100,0004) ≈ 66.44비트다. 경우의 수 73 quintillion과 100 quintillion도 맞는다. 둘 다 BitPLATES가 정한 64비트 기준을 넘는다.
최소 처방: “10 random characters from the 95 printable ASCII character list … = log2(95^10) = 66 bits of entropy”
원문 ‘66 bits’ → 확인 log2(9510) ≈ 65.70비트. 같은 글의 표는 이 값을 65로 적는다. 64비트 기준은 넘으므로 처방의 결론은 그대로다.
“To achieve the minimum recommended level of complexity (at least 64 bits of entropy)…” — ‘at least 64 bits of entropy’에 BitcoinWiki PBKDF2 문서를 건다
링크된 BitcoinWiki 문서는 위키백과를 옮긴 페이지다. 그 문서가 권하는 64비트는 솔트 길이다. 패스프레이즈 엔트로피의 최소치는 그 문서에 없다. 같은 글이 ‘hundreds of years’에 건 Coldbit 글이 “BIP39 단어로는 최소 6개”를 권한다. 64비트 기준의 실제 출처는 이쪽에 가깝다. Coldbit도 그 근거로 PKCS의 솔트 길이 권고를 든다.
원문 ‘권장 최소 엔트로피 64비트’ → 확인 ‘업계 블로그의 경험칙. 표준 문서의 64비트는 솔트 길이’.
근거: BitcoinWiki 「PBKDF2」 · Coldbit 「Can BIP-39 passphrase be cracked?」
“PBKDF2 … is part of RSA Laboratories Public-Key Cryptography Standards (PKCS), and it is these standards that recommend a passphrase (salt) length of at least 64 bits.”
PKCS #5 v2.1(RFC 8018, 2017-01) §4.1은 솔트를 최소 8옥텟(64비트)으로 권한다. 목적은 사전 계산 공격을 막는 것이다. 같은 절은 공격자가 솔트를 아는 상황을 전제로 쓴다. NIST SP 800-132(2010-12)는 솔트의 무작위 부분을 최소 128비트로 정한다.
BIP39 솔트는 ‘mnemonic’에 패스프레이즈를 이은 문자열이다. 고정 접두사 ‘mnemonic’ 8글자가 이미 64비트라 빈 패스프레이즈로도 길이 권고를 채운다. 원문 ‘패스프레이즈(솔트) 길이 64비트 권고’ → 확인 ‘공개돼도 되는 솔트의 길이 권고. 비밀의 엔트로피와는 다른 양’.
“This function is designed to run slowly (~ 2048 times slower than a single formulation of HMAC-SHA512 hashing only the seed words)”
2,048배는 BIP39의 반복 횟수 2,048과 맞는다. ‘시드 단어만 해시하는 1회’라는 비교 대상은 BIP39에 없다. 패스프레이즈가 없으면 빈 문자열을 넣고 같은 PBKDF2 2,048회를 돈다. 패스프레이즈는 계산을 늦추지 않는다. 공격자가 맞혀야 할 경우의 수를 늘린다.
RFC 8018 §4.2 기준으로 반복 2,048회가 더하는 강도는 log2(2048) = 11비트다. 64비트 패스프레이즈 공간 전체를 훑는 일은 HMAC-SHA512 약 275회 분량이다.
근거: BIP-39 원문 — From mnemonic to seed · RFC 8018 §4.2 Iteration Count
“It is estimated that a super-cluster of ASIC computers would take hundreds of years … as long as the BIP39 passphrase provides at least 64 bits of entropy.”
‘수백 년’은 링크된 Coldbit 표의 D등급 값이다. D등급은 초당 109회를 내는 가상의 ASIC 슈퍼클러스터다. 그 속도로 264을 다 훑으면 585년, 평균 292년이다. 66비트면 2,338년, 평균 1,169년이다.
실제 장비가 BIP39 패스프레이즈 후보를 초당 몇 개 시험하는지는 이번 검증에서 공개 벤치마크를 확인하지 못했다. 그래서 ‘수백 년’이 실제 공격자에게 맞는지는 판정하지 않는다.
원문 ‘수백 년’ → 확인 ‘초당 10억 회를 가정한 Coldbit 표의 값. 실제 공격 시간은 미확인’.
‘a super-cluster of ASIC computers’ — BIP39 패스프레이즈를 깨는 ASIC 군이 공격자로 있다는 전제
Coldbit 글 스스로 C·D등급 장비는 존재하지 않는다고 쓴다(현재 표기 2025-02-28). 비트코인 채굴 ASIC은 블록 헤더에 SHA-256을 두 번 거는 회로다. PBKDF2-HMAC-SHA512는 돌리지 못한다. BitcoinWiki의 PBKDF2 문서는 PBKDF2가 작은 회로와 적은 메모리로 구현돼 ASIC·GPU 공격이 싸다고 적는다. 만들 수는 있다. BIP39 패스프레이즈 전용 ASIC의 제품·운용 보도는 찾을 수 없다(2026-11-14 기준).
근거: Coldbit 「Can BIP-39 passphrase be cracked?」 · Bitcoin Wiki 「Block hashing algorithm」 · BitcoinWiki 「PBKDF2」
(2022-08-21, @ODELL에게) “Accessible, simple, powerful, multisig...” — 원글의 방식을 다중 서명이라 부른다
다중 서명(multisig)은 거래 승인에 키 여러 개를 요구하는 방식이다. 패스프레이즈 지갑은 두 입력에서 키 하나를 유도한다. 지출에는 서명 하나면 된다. 두 비밀이 다 있어야 한다는 점만 비슷하다. Bitcoin Wiki는 여러 제조사의 하드웨어 지갑을 섞은 다중 서명이 악성 기기 위험을 줄인다고 쓴다. 패스프레이즈는 두 입력이 한 기기에 들어가므로 이 효과가 없다.
원문 ‘multisig’ → 확인 ‘단일 서명 지갑에 비밀 하나를 더한 구성’.
(2022-11-22) “it doesn't matter if you were to use even a hacked device to generate your seed words, as long as you add a strong passphrase... ideally into a non-hacked (air-gapped) device”
생성기만 약한 경우에는 맞는다. 2026 Coinkite 공지는 결함 시드라도 강한 고유 패스프레이즈를 붙인 지갑은 시드 엔트로피만으로 열리지 않는다고 쓴다. 기기가 악성이면 다르다. 2024 Dark Skippy 공개에 따르면 악성 펌웨어 서명기는 거래 서명 2개에 마스터 시드를 숨겨 내보낸다. 패스프레이즈를 넣은 뒤 서명하는 기기가 악성이면 그 기기가 쥔 시드가 같은 길로 샌다.
원문 ‘ideally(되도록) 해킹되지 않은 기기’ → 확인 ‘해킹되지 않은 기기가 필수 조건’.
근거: Dark Skippy Disclosure · Coinkite 「Coldcard Security Advisory」 · 2022-11-22 인용
(2023-06-23) “These #Bitcoin seed words have been in the public domain for over a year … Six BIP39 words strung together (66-bit security) would be easy to memorize, & secure enough for low value, short-term use.”
원글부터 이 글까지 428일이다. BIP39 6단어는 66비트다. 66비트가 소액·단기용으로 충분히 안전한지는 이번 검증에서 공개 벤치마크를 확인하지 못했다. ‘외우기 쉽다’는 개인 판단이라 판정하지 않는다.
근거: 2023-06-23 인용
(2026-11-13) “My actual #Bitcoin seed words have been in the public domain for over 3 years now.”
원글은 2022-04-20 21:54 UTC(2022-04-21 06:54 KST)에 올라왔다. 이 인용은 2026-11-13 11:06 UTC에 올라왔다. 원문 ‘3년 넘게’ → 확인 ‘4년 6개월여(1,667일)’. 문장은 참이다. 기간을 1년 반 짧게 말한다.
근거: 2026-11-13 인용 · 원글
(2026-11-13) “(They were generated by my ColdCard 😐)”
어느 기기가 이 단어를 만들었는지는 공개 자료로 확인되지 않는다. BitPLATES는 모델과 펌웨어를 밝히지 않았다. 결함 범위는 2026-07-30 Coinkite 공지에 있다. Mk2·Mk3는 펌웨어 4.0.1(2021-03)부터 4.1.9까지다. Mk4·Mk5·Q는 수정판 이전 전부다. 원글 게시일 2022-04-21은 결함이 시작된 2021-03 뒤다. 이 단어가 그 범위에 드는지는 미상이다.
(2026-11-13) “With strong enough passphrases, the quality/integrity of my seed phrase is less important.”
Coinkite 공지와 맞는 부분이 있다. 강한 고유 패스프레이즈를 붙인 지갑은 약해진 시드 엔트로피만으로 열리지 않는다. 같은 공지는 패스프레이즈가 결함 시드를 고치지 못한다고 쓴다. 패스프레이즈 사용자도 새 시드로 옮기라고 권한다. 시드가 약하면 패스프레이즈가 들켰을 때 지갑이 열린다.
BitPLATES의 bip39-passphrase 페이지는 하드웨어 지갑이 만든 다른 24단어 목록의 앞 6단어를 패스프레이즈로 쓰라고 권한다. 그 목록을 결함 범위의 기기가 만들었다면 6단어의 엔트로피는 그 생성기의 상한을 넘지 못한다. Mk2·Mk3라면 약 40비트로 64비트 기준 아래다. 원문 ‘시드 품질은 덜 중요’ → 확인 ‘공격자가 시드를 이미 아는 상황에서만 덜 중요. 패스프레이즈를 같은 생성기로 만들면 같은 결함을 물려받는다’.
근거: Coinkite 「Coldcard Security Advisory」 · BitPLATES BIP39 Passphrase 페이지 · crypto.news 2026-11-09
(X 자기소개) “Received AAA-rating on Jameson Lopp's stress tests.”
Jameson Lopp의 금속 시드 백업 스트레스 시험 목록에서 Bitplate Domino는 열·부식·압착 세 시험 모두 A다. 종합 등급도 A다. ‘AAA’는 세 시험 등급을 이어 쓴 표현이다. Lopp은 점을 찍는 단일 판(Bitplates 포함)을 가성비가 가장 좋은 쪽으로 꼽는다. 이 시험은 판의 내구성만 본다. 패스프레이즈 주장과는 무관하다.
(bip39-passphrase 페이지) 다른 24단어 목록의 앞 6단어를 이어 “quantum passphrase”로 쓰라고 권한다 — 이름이 양자 컴퓨터 내성을 암시한다
Grover 알고리즘은 비구조 탐색을 제곱근 수준으로 줄인다. 위키백과 문서는 128비트 대칭 키를 약 264회 반복으로 대입한다고 적는다. 같은 비율이면 66비트 패스프레이즈는 약 233회다. 같은 문서는 그 가속이 양자 컴퓨터의 큰 오버헤드를 넘기 어렵다고도 쓴다.
원문 ‘quantum passphrase’ → 확인 ‘양자 내성의 근거가 없는 이름. 양자 대입 아래 66비트는 반복 횟수로 33비트 수준’. Grover 아래에서 66비트 여유를 남기려면 132비트(BIP39 12단어)가 든다.
근거: Wikipedia 「Grover's algorithm」 · BitPLATES BIP39 Passphrase 페이지
링크된 글은 트윗 뒤에 고쳐졌다. 2022-04-21 20:57 UTC 보존본에는 “24 seed words provide 256 bits of entropy”, “The BIP39 passphrase (or '25th-word')”, “if your 24 seed words are ever exposed”, “if all 24 seed words are revealed”라고 적혀 있었다. 현재 판(2026-11-14 기준)은 12단어·128비트로 바꾸었다. '25th-word'와 숫자 24도 뺐다. 표·수치·권고는 같다. 3단어 행의 괄호 오기와 ASCII 10자 ‘66 bits’도 그대로 남아 있다.
BitPLATES는 이 트윗을 여덟 번 다시 꺼냈다. 날짜는 2022-06-26, 2022-07-28, 2022-08-21, 2022-11-22, 2023-02-14, 2023-04-14, 2023-06-23, 2026-11-13이다. 2026-11-13 인용의 조회는 23,214회다(2026-11-14 기준).
2026-11-13 인용의 “😐”는 ColdCard 시드 생성 결함 사고의 시간선 위에 있다. 게시물은 사고를 직접 말하지 않는다. Coinkite는 2026-07-30 공지에서 2021-03 펌웨어 변경 뒤 ColdCard가 시드를 하드웨어 난수 대신 소프트웨어 대체 생성기로 만들었다고 밝혔다. TechCrunch 2026-08-04 기사는 Galaxy Research 집계로 탈취액을 약 1억 3천만 달러로 전했다.
crypto.news 2026-11-09 기사는 새 AI 모델이 사람이 못 찾은 결함을 찾았다는 Coinkite CEO NVK의 X 글과 Luke Dashjr·James O'Beirne의 반론을 보도했다. 같은 기사가 인용한 집계는 약 1,816 BTC·5,200여 주소다. BitPLATES의 인용은 그 4일 뒤에 올라왔다. 2026-11-03 CoinCodex 보도에 따르면 Trezor는 같은 사고를 들어 패스프레이즈 최대 길이를 50자에서 128자로 늘렸다(Model One 제외).
이 시드 단어에 묶인 자금이 빠져나갔다거나 남아 있다는 공개 보도·게시물은 찾을 수 없다(2026-11-14 기준). BitPLATES의 답글 9건과 인용 8건에도 그런 언급은 없다.
이 글의 주장과 맞닿은 2022년 이후 사고는 시드 생성기에서 났다. 2023-07-12 탈취에 쓰인 Libbitcoin Explorer ‘bx seed’의 약한 난수 생성기(Milk Sad, CVE-2023-39910)와 2026 ColdCard 결함이다. 2022-11-22 인용이 다룬 ‘해킹된 기기로 만든 시드’가 이 경우다. 기기 쪽에서는 2024 Dark Skippy 공개가 악성 서명기의 시드 유출에 서명 2개면 된다는 것을 보였다.
원본 (완역)
이것이 내 #Bitcoin 시드 단어 24개다.
이 단어들은 이제 영원히 공개 영역에 있다.
이 시드 단어에 패스프레이즈를 무한히 많이 더해 계정을 무한히 만들 수 있다.
패스프레이즈가 강하면, 이 시드 단어만으로는 내 사토시(sats)가 절대 드러나지 않는다.
이건 어떻게 작동하나? 하나 갖고 싶다. (Como isso funciona ? Quero um)
BIP38
@SAmbition00 @1EastSideTony 그건 다른 것 같다…
내가 알기로 비트코인은 암호 기능에 PBKDF2를 쓴다. PBKDF2는 BIP39 니모닉 시드 단어를 암호학적 ‘해시’, 다른 말로 ‘이진 시드’로 바꾸도록 설계됐다…
이런… 머리가 핑핑 돈다. 네 비밀번호를 맞혀 볼 생각도 없다.
@Florida_Btc 가장 쉬운(그리고 가장 안전한) 방법은 시드 단어를 남이 모르게 안전하게 보관하고, 패스프레이즈도 남이 모르게 안전하게 보관하되 시드 단어와 다른 장소에 두는 것이다.
이거 사용법 영상에 나온 그 판이다(확인했다).
@SymbolSatoshi 맞다, 잘 봤다… 그리고 이 단어들에 아주 복잡한(64비트, 더 좋게는 128비트) 패스프레이즈를 여러 개 더해 두었기 때문에, 이 시드 단어를 아무 걱정 없이 쓸 수 있다.
아무리 튼튼하다 해도, 이를테면 시드 단어를 공개하지 *않는* 것보다는 여전히 덜 안전하지 않나?
@Michael35715972 💯… 패스프레이즈가 얼마나 중요한지 보여 주려고 내 것을 공개했다.
패스프레이즈는 강력한 2단계 보안이 될 수 있고, 치명적인 손실을 막는 안전망이 될 수 있다… 단, 제대로 만들었을 때만.
이건 판 하나의 앞면과 뒷면 사진인가?
@KillATron1015 그렇다… 한 면에 12단어씩이다.
네 오만이 결국 너를 망칠 거다.
@JosephANagyJr 오만은 전혀 없다. 2단계 보안(패스프레이즈)의 힘을 보여 주는 것뿐이다.
패스프레이즈가 강하면, 시드 단어가 털려도 네 #Bitcoin은 안전하다.
어떤 칸에는 왜 점이 3개인가?
@MaximumMaxi3 ‘한 점’(단어 1~6)과 ‘두 점’(단어 7~12)이 둘 다 = ‘세 점’ 👍
인용된 원 게시물: “이것이 내 #Bitcoin 시드 단어 24개다.” — BitPLATES, 2022-04-21
@xpugHODL @w_s_bitcoin 제대로 된 패스프레이즈가 얼마나 강력한지 보여 주는 예가 여기 있다:
@xpugHODL의 게시물에 단 답글이다. 그 원 게시물이 지워졌거나 비공개라 열리지 않는다.
@X11Of @francispouliot_ 패스프레이즈가 충분히 강하면, 시드 단어를 공개해도(아니면 그냥 @ProtonMail 이메일 계정으로 자기 자신에게 보내 두기만 해도) 여전히 안전하다.
그러면 패스프레이즈는 외워 두거나, 누가 보게 되더라도 털릴 걱정 없이 보관할 수 있다.
@X11Of의 게시물에 단 답글이다. 그 원 게시물이 지워졌거나 비공개라 열리지 않는다.
@ODELL 접근하기 쉽고, 단순하고, 강력하고, 다중 서명(multisig)이다…
답글이 아닌 독립 게시물이다. 맨 앞에서 @ODELL을 부른다.
@JWWeatherman_ @WakeToBitcoin @giacomozucco @epic_curious @peterktodd @WakeToBitc0in 다시 말하지만, 시드 단어를 생성할 때 해킹된 기기를 쓰더라도 강한 패스프레이즈만 더하면 상관없다… 이상적으로는 해킹되지 않은(에어갭) 기기에 넣어서:
JW Weatherman(@JWWeatherman_)의 2022-11-22 질문 “첫 지갑은 무엇으로 생성하나?”에 단 답이다.
BitPLATES가 아닌 다른 사용자 Rothmus가 원 게시물을 인용한 글이다. BitPLATES 판의 할인 코드를 홍보한다.
@AlexandertheBTC @BitcoinOllie @mj21million @Sir_HODLington @Coinkite @unchainedcom 누군가 네 시드 단어 또는(OR) 패스프레이즈를 찾아내더라도, 둘을 지리적으로 떨어진 장소에 따로 보관했다면 잃을 위험은 아주 낮다:
Alexander the Nationalist(@AlexandertheBTC)의 2023-04-13 질문 “패스프레이즈와 시드 단어는 떨어뜨려 보관해야 하지 않나?”에 단 답이다. 그 질문은 같은 사람의 게시물 “이론상 하드웨어 지갑은 어떻게 해킹될 수 있나? 보안 조치를 다 해도 그게 가능하기는 한가? #Bitcoin” 아래 대화에 있다.
이 #Bitcoin 시드 단어는 1년 넘게 공개 영역에 있었고, 누구든 강한(STRONG, 64비트 이상) 패스프레이즈를 더하면 이 단어를 쓸 수 있다.
그런데 왜?
BIP39 단어 여섯 개를 이어 붙이면(66비트 보안) 외우기 쉽고, 소액·단기 용도로는 충분히 안전하다.
내 진짜 #Bitcoin 시드 단어는 이제 3년 넘게 공개 영역에 있다.
(내 ColdCard가 생성한 단어다 😐)
패스프레이즈가 충분히 강하면, 내 시드 단어의 품질·무결성은 덜 중요하다.
원 게시물 게시일 2022-04-21부터 이 글까지 4년 6개월여가 지났다. 조회 23,214(2026-11-14 기준).
나는 패스프레이즈 맥시멀리스트다(I'm a passphrase maxi).
우드척이 나무를 던질 수 있다면 우드척은 나무를 얼마나 던질까(how much wood could a wood chuck chuck if a woodchuck could chuck wood)
나는 x다(I am x)
멋지다⚡️
대담한 사람이군.
릭롤인가?(Rick roll?)
네이티브 세그윗(Native segwit)인가?
그럼 거기 있는 거 그냥 가져가도 되나?
역주: BitPLATES가 자기 사이트에 올린 문서다(bitplates.com/how-secure-is-your-passphrase). 페이지 제목은 ‘How secure is your Bitcoin wallet's passphrase?’(비트코인 지갑의 패스프레이즈는 얼마나 안전한가?), 공유용 제목은 ‘How secure is your passphrase?’다. 페이지에 날짜 표기가 없다(발행일 미상).
시드 단어 12개는 엔트로피(복잡도) 128비트를 제공한다. 역주: 원 게시물 23시간 뒤인 2022-04-21 20:57 UTC에 Wayback Machine이 보존한 이 페이지에는 이 문장이 ‘24 seed words provide 256 bits of entropy (complexity),’로 적혀 있었다.
보안으로는 충분하고도 남는다…
…노출되지만 않는다면!!!
BIP39 패스프레이즈는 비트코인 지갑에 2단계 인증(2FA) 보안을 더하고, 시드 단어가 노출되는 경우에도 보호해 준다. 역주: 2022-04-21 보존본에는 이 문장이 “The BIP39 passphrase (or '25th-word') adds 2nd factor authentication (2FA) security to your Bitcoin wallet, and offers protection if your 24 seed words are ever exposed.”로 적혀 있었다. 현재 문장(2026-11-14 기준)에는 ‘(or '25th-word')’와 ‘24’가 없다.
패스프레이즈는 무차별 대입 공격을 버텨 내는 동안에는 비트코인을 안전하게 지켜 준다.
패스프레이즈가 주는 보안 수준은 복잡도(엔트로피)를 계산해서 잰다.
엔트로피는 아래 공식으로 계산한다:
엔트로피 비트 수 = log2(경우의 수)
패스프레이즈를 만들 때 가장 흔히 쓰는 방법은 다음과 같다…
| 단어 수/문자 수 |  |
 |
![인쇄된 ASCII 문자를 가까이 찍은 사진. $%&'()*, 789:;<=, JKLMNOP, ]^_`abc 같은 문자가 네 줄로 보인다.](/bitplates-public-seed-words-passphrase/img/art-2021-10-03_23-14-29_1633299384.jpg) |
|---|---|---|---|
| 1개 | log2(20481) = 엔트로피 11비트 · 경우의 수 2,048 | log2(100,0001) = 엔트로피 16비트 · 경우의 수 100,000 | log2(951) = 엔트로피 6비트 · 경우의 수 95 |
| 2개 | log2(20482) = 엔트로피 22비트 · 경우의 수 400만(원문: 4 million) | log2(100,0002) = 엔트로피 33비트 · 경우의 수 100억(원문: 10 billion) | log2(952) = 엔트로피 13비트 · 경우의 수 9,025 |
| 3개 | log2(20483) = 엔트로피 33비트 · 경우의 수 80억(원문: 8 billion, 1 with 9 zeros) | log2(100,0003) = 엔트로피 49비트 · 경우의 수 1,000조(원문: 1 quadrillion, 1 with 15 zeros) | log2(953) = 엔트로피 19비트 · 경우의 수 857,375 |
| 4개 | log2(20484) = 엔트로피 44비트 · 경우의 수 17조(원문: 17 trillion, 17 with 12 zeros) | log2(100,0004) = 엔트로피 66비트 · 경우의 수 100×1018(원문: 100 quintillion, 100 with 18 zeros) | log2(954) = 엔트로피 26비트 · 경우의 수 8,100만(원문: 81 million) |
| 5개 | log2(20485) = 엔트로피 55비트 · 경우의 수 3경 6,000조(원문: 36 quadrillion, 36 with 15 zeros) | log2(100,0005) = 엔트로피 83비트 · 경우의 수 10×1024(원문: 10 septillion, 10 with 24 zeros) | log2(955) = 엔트로피 32비트 · 경우의 수 70억(원문: 7 billion) |
| 6개 | log2(20486) = 엔트로피 66비트 · 경우의 수 73×1018(원문: 73 quintillion, 73 with 18 zeros) | log2(100,0006) = 엔트로피 99비트 · 경우의 수 1×1030(원문: 1 nonillion, 1 with 30 zeros) | log2(956) = 엔트로피 39비트 · 경우의 수 7,350억(원문: 735 billion) |
| 7개 | log2(20487) = 엔트로피 77비트 · 경우의 수 151×1021(원문: 151 sextillion, 151 with 21 zeros) | log2(100,0007) = 엔트로피 116비트 · 경우의 수 100×1033(원문: 100 decillion, 100 with 33 zeros) | log2(957) = 엔트로피 45비트 · 경우의 수 70조(원문: 70 trillion, 70 with 12 zeros) |
| 8개 | log2(20488) = 엔트로피 88비트 · 경우의 수 309×1024(원문: 309 septillion, 309 with 24 zeros) | log2(100,0008) = 엔트로피 132비트 · 경우의 수 10×1039(원문: 10 duodecillion, 10 with 39 zeros) | log2(958) = 엔트로피 52비트 · 경우의 수 6,000조(원문: 6 quadrillion, 6 with 15 zeros) |
| 9개 | log2(20489) = 엔트로피 99비트 · 경우의 수 633×1027(원문: 633 octillion, 633 with 27 zeros) | log2(100,0009) = 엔트로피 149비트 · 경우의 수 1×1045(원문: 1 quattuordecillion, 1 with 45 zeros) | log2(959) = 엔트로피 59비트 · 경우의 수 6경 3,000조(원문: 630 quadrillion, 630 with 15 zeros) |
| 10개 | log2(204810) = 엔트로피 110비트 · 경우의 수 1×1033(원문: 1 decillion, 1 with 33 zeros) | log2(100,00010) = 엔트로피 166비트 · 경우의 수 100×1048(원문: 100 quindecillion, 100 with 48 zeros) | log2(9510) = 엔트로피 65비트 · 경우의 수 59×1018(원문: 59 quintillion, 59 with 18 zeros) |
| 11개 | log2(204811) = 엔트로피 121비트 · 경우의 수 2×1036(원문: 2 undecillion, 2 with 36 zeros) | log2(100,00011) = 엔트로피 182비트 · 경우의 수 10×1054(원문: 10 septendecillion, 10 with 54 zeros) | log2(9511) = 엔트로피 72비트 · 경우의 수 5×10²¹(원문: 5 sextillion, 5 with 21 zeros) |
| 12개 | log2(204812) = 엔트로피 132비트 · 경우의 수 5×1039(원문: 5 duodecillion, 5 with 39 zeros) | log2(100,00012) = 엔트로피 199비트 · 경우의 수 1×1060(원문: 1 novemdecillion, 1 with 60 zeros) | log2(9512) = 엔트로피 78비트 · 경우의 수 540×1021(원문: 540 sextillion, 540 with 21 zeros) |
주의(NB). 유명한 문구, 좋아하는 영화 대사, 문장 속에서 알아볼 수 있는 단어 묶음으로는 절대 패스프레이즈를 만들지 마라… 이런 것은 사람의 뇌가 만들기 때문에 ‘브레인 지갑’이라 부르는데, 사람의 뇌가 만든 것은 컴퓨터 프로그램이 너무나 쉽게 예측한다!
권장 최소 복잡도(엔트로피 최소 64비트)에 이르려면 패스프레이즈를 적어도 다음과 같이 만들어야 한다:
BIP39의 미리 정해진 단어 목록에서 무작위로 고른 단어 6개
= log2(2,0486) = 엔트로피 66비트 = 경우의 수 73×1018(원문: 73 quintillion, 73 with 18 zeros)
또는…
표준 영어 사전에서 무작위로 고른 단어 4개
= log2(100,0004) = 엔트로피 66비트 = 경우의 수 100×1018(원문: 100 quintillion, 100 with 18 zeros)
또는…
인쇄 가능한 ASCII 문자 95자 목록(A-Z, a-z, 0-9, 특수 문자)에서 무작위로 고른 문자 10개
= log2(9510) = 엔트로피 66비트 = 경우의 수 59×1018(원문: 59 quintillion, 59 with 18 zeros)
BIP39 패스프레이즈가 엔트로피 최소 64비트를 제공하는 한, 시드 단어가 모두 드러나더라도 ASIC 컴퓨터 슈퍼클러스터가 비트코인 계정을 ‘무차별 대입’으로 뚫는 데 수백 년이 걸린다고 추정된다. 역주: 2022-04-21 보존본에는 ‘if all seed words are revealed’ 자리에 ‘if all 24 seed words are revealed’로 적혀 있었다.
시드 단어와 패스프레이즈는 서로 다른 장소에 잠가 두라
참고:
PBKDF2(Password-Based Key Derivation Function 2, 비밀번호 기반 키 유도 함수 2)는 RSA Laboratories의 공개 키 암호 표준(Public-Key Cryptography Standards, PKCS)에 속한다. 패스프레이즈(솔트) 길이를 최소 64비트로 권하는 것이 바로 이 표준이다.
비트코인은 암호 기능에 PBKDF2를 쓴다. 이 함수는 니모닉 시드 단어를 암호학적 ‘해시’, 다른 말로 ‘이진 시드’로 바꾸도록 설계됐다. 이진 시드는 계층적 결정론적(Hierarchical Deterministic, HD) 하드웨어 지갑에서 ‘마스터 키 쌍’으로 쓰인다(공개 키와 개인 키를 생성한다). HD 지갑의 예로는 Ledger, ColdCard, Trezor가 있다.
PBKDF2는 BIP39 패스프레이즈를 니모닉 시드 단어와 합쳐 완전히 새로운 이진 시드를 만드는 데에도 쓰인다. 이 함수는 느리게 돌도록 설계됐다(시드 단어만 HMAC-SHA512로 한 번 해싱할 때보다 약 2048배 느리다). 그래서 ‘무차별 대입’ 공격에 대한 보안을 한 겹 더한다.
새 지갑에 큰 금액을 보내기 전에는 항상 먼저 소액의 시험 자금을 보내고, 그 지갑을 지운 다음, 지갑을 다시 만들어라.
원본 링크·인용
기타
BitPLATES는 금속 백업 판을 파는 회사라 이 글의 이해관계 당사자다. 수록한 글 가운데 BitPLATES가 쓰지 않은 것은 Rothmus의 인용 1건과 다른 사용자의 질문·답글뿐이다.
사진의 점을 옮긴 단어 목록과 그 단어에서 나온 지갑의 주소·잔액은 어디에도 싣지 않는다.
수록 범위는 원 게시물과 사진 2장, 작성자 답글 9건과 그 답글들이 답한 질문 9건, 원 게시물을 인용한 게시물 9건(작성자 8건, 다른 사용자 1건), 작성자 답이 없는 다른 사용자 답글 8건, 링크된 글 전문이다. 링크된 글은 현재본(2026-11-14 기준)을 옮긴다. 2022-04-21(UTC) 보존본과 다른 문장에는 역주를 단다.
작성자가 답글과 인용 글에서 건 제품 안내 페이지 2개, How It Works와 BIP39 Passphrase는 링크와 요약만 둔다.
BitPLATES가 2022-06-26(UTC) @xpugHODL에게, 2022-07-28(UTC) @X11Of에게 단 인용 답글은 수록한다. 두 사람의 원 게시물은 지워졌거나 비공개라 열리지 않는다.